IT

9月のセキュリティ情報

は2件。MS04-027:WordPerfectコンバータの脆弱性はOfficeとWorksに係わるマイナーな問題だ。

美瑛の景色

7/16 北海道美瑛町にて

MS04-028:JPEG処理の脆弱性はWebアクセスやメール添付のJPEG画像を表示するだけでも攻撃を喰らってしまう深刻な問題で、さらにWindows XPとServer 2003の他、Internet Explorerを含む多くのMS製アプリケーションに係わる広範囲な問題だ。

特にVisual Studioや.NET Framework SDKにも含まれるGdiplus.dllに問題が存在する事からマイクロソフトの言語製品で開発されたソフトウェア・コンポーネントにまで影響する可能性がある。Gdiplus.dllの5.1.3102.1355より古いバージョンがインストールされている場合は要注意だ。

いずれにしろ速やかに修正プログラムを適用しよう。多くのMS製アプリケーションを使っている人はMS04-028だけでいくつもの修正プログラムを適用する必要があり、これだけでも大仕事。ご苦労様と言うしかない。

参照

マイクロソフト http://www.microsoft.com/japan/ 2004年9月のセキュリティ情報 http://www.microsoft.com/japan/technet/security/bulletin/ms04-sep.mspx

日経IT Pro http://itpro.nikkeibp.co.jp/
【緊急】今月のWindows Update

今月のセキュリティ情報によるとMS04-018から024まで7件もの修正プログラムがリリースされている。

中でもタスクスケジューラの脆弱性(MS04-022)、HTMLヘルプの脆弱性(MS04-023)、Windows シェルの脆弱性(MS04-024)の3つはリモートからの攻撃を許す危険性の高い問題なので、直ちに修正プログラムを適用しよう。

なおInternet Explorerには未だ修正されていない欠陥が多く、厳重な注意が引き続き必要だ。

参照

ITmedia http://www.itmedia.co.jp/

日経IT Pro http://itpro.nikkeibp.co.jp/

TechNetセキュリティセンター http://www.microsoft.com/japan/technet/security/

Windows XP Service Pack 2 - 開発者向けセキュリティ情報 http://www.microsoft.com/japan/msdn/security/productinfo/XPSP2/

またmod_sslにもリモートからコードの実行を許す欠陥が報告されているので、早速修正版の 2.8.19-1.3.31 を適用するなり。

続Fedora Core 2と戯れる

make xconfig
make bzImage && make modules
make modules_install
/sbin/installkernel 2.6.7 arch/i386/boot/bzImage System.map

でリビルドしたカーネルで起動すると、uncompress linux、auditときたとこで

Kernel panic: VFS: Unable to mount root fs on unknown-block(0,0)

というエラーになって起動できなかったのだが、結局/boot/grub/grub.confの

title Fedora Core (2.6.7)
  root (hd0,0)
  kernel /vmlinuz-2.6.7 ro **root=LABEL=/** rhgb quiet enforcing=1
  initrd /initrd-2.6.7.img

を明示的に

title Fedora Core (2.6.7)
  root (hd0,0)
  kernel /vmlinuz-2.6.7 ro root=/dev/hda2 rhgb quiet enforcing=1
  initrd /initrd-2.6.7.img

と修正し、取り敢えず起動するようになった。めでたしめでたし。しかしリビルドする度に/boot/grub/grub.confを手直しするのは面倒だなぁ…。

でもってやっとSecurityオプションを有効にしてリビルド→再起動すると滝のようなエラーメッセージにやる気消滅。他の項目もSecurityオプションを意識して見直さなくては…

で、取り敢えず起動に辿り着いた.configなり。

Download.Jectに関する情報

Download.Jectへの対応策として3日に書いた「Internet Explorer で ADODB.Stream オブジェクトを無効にする方法」だが、早くも不十分である事が指摘されている。

上記は欠陥を修正するモノではなく、あくまでも特定の手段によるダウンロードをできなくするだけでのモノであり、別のダウンロード手段が露呈すればそれまでの応急措置でしかなかった事は明らか。

インターネットがサーバーテロの場と化すのは時間の問題だと言われる昨今、ユーザーとして基本的にJavaScriptは使わないよう設定し自己防衛を心がけるべきだが、コンテンツ作成者側もJavaScriptを悪戯に乱用するのは慎み、戒めるべきだろう。

参照

ITmedia http://www.itmedia.co.jp/

日経IT Pro http://itpro.nikkeibp.co.jp/

TechNetセキュリティセンター http://www.microsoft.com/japan/technet/security/

雨の日、Fedora Core 2と戯れる

インストールした後放置していたFedora Core 2の環境構築。取り敢えずkernelの最新版2.6.7をgetしてきてリビルドを実行。

並行してsudoを駆使すべく/etc/sudoersに一般ユーザーアカウントを登録してみたのだが、sudoを実行すると「sudo: unable to exec /usr/sbin/sesh: Permission denied」というエラーに終わる。まぁrootと言えども何でも自由にできるわけではないSELinuxならではの動きに早くも躓いた形だ。取り敢えず放置。

kernelのリビルドはmake bzImage && make modulesまではうまくいったものの、make modules_installで

if [ -r System.map ]; then /sbin/depmod -ae -F System.map	2.6.7; fi
FATAL: Could not open 'System.map': Permission denied
make: *** [_modinst_post] エラー 1

となった。これも取り敢えず放置したものの、結果的には**“setenforce 0”**として一時的に規制解除して逃げる事に。

続いてsshベースのリモートコピーscpでportageからのファイル転送を試みたのだがどうもうまくいかない。opensslなどのバージョンが違うからかなぁ…と思って、fedoraのopensslとopensshをportageに合せてリビルドしたらめでたく解決。

コンソールエディタでも日本語が使えないとまいっちんぐなのでportageからnvi-m17nを持ってくる。ところがUTF-8には未対応という事で文字化けしてしまう….。結局UTF-8対応のvim 6.3を導入して無事解決。

参照

日経IT Pro http://itpro.nikkeibp.co.jp/

  • 【セキュアOS SELinux入門】

第1回 セキュアOSが必要な理由 2004年4月26日 第2回 ユーザーやプロセスの権限を厳格に管理 2004年5月17日 第3回 Fedora Core 2をインストールしてSELinuxを利用する 2004年6月1日 第4回 SELinuxの基本操作方法をマスターする 2004年6月15日 第5回 設定に関する基礎知識をマスターする 2004年6月29日

@IT:Linux Square http://www.atmarkit.co.jp/flinux/

OpenSSL http://www.openssl.org/

トロイの木馬Download.Jectの対応策

オンラインバンキング等のログイン情報を盗む危険性が懸念されているトロイの木馬Download.Jectの対応策がマイクロソフトTechNetセキュリティセンターから示された。

簡単に言うとInternet Explorerの内部でファイルをダウンロード・アップロードするADODB.Stream機能を使用できなくするというものだ。

但しInternet Explorer で ADODB.Stream オブジェクトを無効にする方法に

多くのWebアプリケーションが、Internet Explorer 上でハード ディスクへのファイルの読み書きを行う際に ADODB.Stream オブジェクトを使用していると考えられます。たとえば、イントラネットサーバーで、社員が既定の文書ファイルを必ずダウンロードして入力しなければならない場合、そのファイルをローカルコンピュータに保存する時に ADODB.Stream オブジェクトを使用します。ユーザーがそのファイルをローカルで編集した後、そのファイルをサーバーに保存する場合に、ADODB.Stream オブジェクトを使用してローカルのハード ディスクから読み込み、サーバーへの保存をします。

と書かれているとおり、一部のwebアプリケーションの動作に支障が生じる可能性があるので要注意。その時はレジストリエディタでCompatibility Flagsの値を0にすれば復旧できるそうだ。

参照

ITmedia http://www.itmedia.co.jp/

TechNetセキュリティセンター http://www.microsoft.com/japan/technet/security/

フレームによるWebサイトの偽装問題

Webブラウザで一部のターゲットフレームに別のサイトを表示できてしまう問題が指摘されている。この問題を悪用してオンラインバンキングサイトの入力エリアを偽装したりすればIDとパスワードを簡単に取得する事が可能になり、危険性はかなり高い。

早速検証ページで確認したところ、Internet Explorerと、Opera 7.23日本語版、7.51英語版においてこの問題が再現する一方で、Mozilla 1.7日本語版、Mozilla Firefox 0.9.1日本語版ではこの影響を受けない。

これはブラウザのバグと言うよりHTML言語規格の不用意なルーズさに起因する問題であり、Webブラウザの実装(ベンダーの思想)に左右されているものと思われるので、HTMLフレームをサポートしているブラウザフォン、WebTV、セットトップボックス等にも影響を受けるものがあるかもしれない。

ちなみにInternet Explorerではセキュリティ設定にある**「異なるドメイン間のサブフレームの移動」という項目を無効にする事で制限できる。またインターネットゾーンのセキュリティ**を高にする事により同じ設定が適用されるので安心だ。

こちらの施策もサイトによってはオペレーションに影響を受ける恐れがあるが、そもそもフレーム内に別ドメインを表示するサイトなんてお粗末にも程がある。即刻切捨てるべし。

参照

ITmedia http://www.itmedia.co.jp/

日経IT Pro http://itpro.nikkeibp.co.jp/

Secunia http://secunia.com/

HP・Compaqのノートパソコンに問題あり

2002年3月〜2003年7月に製造されたHP製およびCompaq製ノートPCのメモリの一部に設計上の不具合がある事が発表されている。

HPのリリースによると

ある特定の条件下で、これらのメモリ・モジュールが原因となり、ノートブック製品にブルー・スクリーンや間欠的ロックアップ(ハングアップ)などの問題を引き起こすことが稀にあります。

という事で、発熱したり燃えたりするような深刻なものではないようだ。

すでに2004年12月31日までの期間限定で無償交換プログラムが始まっているので利用すればよい。まずはHPのサイトにあるユーティリティで問題のメモリかどうかは判定し、もし該当するようならば交換用メモリ・モジュールを注文。到着後自分で交換する事になる。なお、問題の当該メモリを自分で交換・返却した人には32MBのUSBメモリドライブがもれなくプレゼントされる。リコール回収を勧めるために動機付けキャンペーンを実施するというのはナイスなアイディアだ。

一方でITmediaの記事によると

HPは特定のノートPC用メモリモジュールに、Intel製モバイルチップセットとプロセッサの電源管理技術を組み合わせた場合に動作不良を引き起こすという欠陥を発見した、とHP。  Samsung Electronics、Infineon Technologies AG、Winbond Electronicsのメモリモジュールが該当し、Micron Technologyにはメモリクロック同期に関する別の欠陥が問題となっているという。

という事から今回のリコール騒動はHPだけに留まらず、同時期に作られた他社ノートPCにも影響する可能性がある。

回収騒動そのものは喜ばしい事ではないが、株主総会でもケチョンケチョンにやられた某自動車メーカーの例もあり、メーカーの信頼度を量るのには最適の機会と捉える事もできる。そういう視点から他社の動向にも注目したい。

参照

ITmedia http://www.itmedia.co.jp/

ヒューレット・パッカード http://www.jpn.hp.com/

マイコンピュータゾーンのロックダウン

新しいトロイの木馬についてクライアント側の対応策としてActiveXコントロールやJavaアプレットの実行禁止、スクリプトの実行保護を行うマイコンピュータゾーンのロックダウンが奨励されている。

早速試してみたが、MBSAや、Microsoft Office ヘルプ、ヘルプとサポートなど影響を受ける機能がたくさんあり、影響は思ったより広範囲に及ぶ。

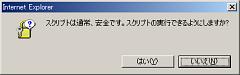
確認ダイアログ

スクリプト確認ダイアログ

スクリプトは全く実行できないわけではなく確認ダイアログが出るようになるのだが、頻繁に出てくるのでかなりうざったいし、無条件に"Y"を押すようなクセがついてしまっては無意味だ。

しかもこのダイアログ**「スクリプトは通常、安全です。スクリプトの実行できるようにしますか?」**という奇妙な日本語メッセージだ。おまけにこのモードにしているとウィンドウのZオーダー(重なり)制御に起因する再描画が行われない場合がある事を確認している。なんだかなぁ、使えねぇなぁ….

レジストリを弄らないとならないという現状から一般ユーザーにはおいそれとは勧められないが、間もなくリリースされるWindows XP SP2ではマイコンピュータゾーンのロックダウンが実施されているらしい。Webブラウザがオペレーティングシステムと密接に連携している事が裏目に出てしまった形だ。

いつしか学校の校門がデフォルトクローズになったのと同様に、これももはや時代の流れと言えるのかもしれない。

参照

ITmedia http://www.itmedia.co.jp/

マイクロソフトセキュリティ http://www.microsoft.com/japan/security/

マイクロソフト サポート技術情報 http://support.microsoft.com/

【注意】新しいトロイの木馬が発生

ITmediaによるとInternet Explorerに

一部のメジャーサイトにアクセスすると、画像ファイルに組み込まれた悪質なJavaScriptにより、知らない間にトロイの木馬をダウンロードさせられ、スパムの踏み台にされる可能性がある。

という事だ。

残念ながら修正プログラムはまだ無い。

何はともあれWindows Updateを怠らない事と、怪しいサイトにアクセスしない事は言うまでもないが、基本的にJavaScriptの実行やダウンロードを禁止するように設定しておくべきだ。

参照

ITmedia http://www.itmedia.co.jp/

日経IT Pro http://itpro.nikkeibp.co.jp/

マイクロソフトセキュリティ http://www.microsoft.com/japan/security/