IT

アンチスパム

今さらではありますが、SpamAssassinを導入するなり。SpamAssassinはprocmailから呼び出すのが吉だという事なので、まずはprocmailをインストール。と思ったら RedHat 7.3 には procmail-3.22-5 が入ってた。幸先良し。

と喜んだものの、/etc/procmailrcを作成して配送テストをやってみたところメインのメールボックスとML用の仮想メールボックスの挙動が異なり、調査の結果procmailが残念ながら仮想メールボックスの配送にまで対応してないっぽい…。これでは使えん!!、というわけでqmailからSpamAssassinを直接呼び出す方針に変更。

perlベースのspamassassinで一通りの動作を確認し、動作の軽いspamd&spamcにステップアップしたところで、ちっとも判定されない謎に見舞われた。いろいろやってたら最初PREFIXを間違って/usr/local/spamassassin/にした時の残骸が残っている気配があったので、セオリーに従って/usr/local/spamassassin/配下をバッサリ消して、/usr/local/配下にインストールしなおしたらゴキゲン復活。尾張名古屋は…でなく、終り良ければすべて良し。

参照

SpamAssassin http://www.spamassassin.org/

人生ままならず http://ssss.jp/~trombik/

年末に向けてセキュリティ強化策

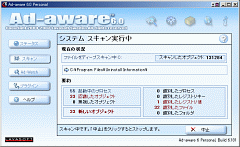
後ればせながらLAVASOFTのAd-awareをVersion 6にアップデート。

Ad-aware 6.0

Ad-aware 6.0 日本語化済み

まずbottom dead centerから日本語化パッチaaw6181jp.zipをダウンロード。Build 181用である事を確認してLAVASOFTから**「Ad-aware 6 Personal, Build 181」**をダウンロードする。

インストールは**「Ad-aware 6 Personal, Build 181」**が先で、続いて日本語化パッチの順だ。特にパッチはaaw6181jp.zipを"C:\Program Files\Lavasoft\Ad-aware 6"に展開し、aaw6jp_in.exeを起動する。この辺の手順はうっき〜とあそぼうが詳しい。

さて実行した結果、Version 6から追加された「Tracking Cookie」というカテゴリで、早速33件も検出されてしまった日にゃビックリ。やっぱりウィルスパターンファイルと同じく新しいのでチェックしとかねば。

参照

LAVASOFT http://www.lavasoftusa.com/

うっき〜とあそぼう http://park8.wakwak.com/~ukkie/security/

bottom dead center http://bdc.s15.xrea.com:8080/flight/

警察庁の@policeが、Blasterワームの活動を放置している管理者にISP経由で注意喚起を促すという発表。それはそれでいいのだが

Blasterワームが標的としている脆弱性の修正プログラムを適用するWelchia(別名Nachi)ワームが2004年1月1日以降、活動を停止することから、Blasterワームの感染が再度増加する可能性があります。

という一節がダメっぽい。修正プログラムが一度適用されれば(システムの再インストールとかしない限り)Blasterワームの感染が再度増加する可能性は無い。それ以前にWelchiaが適用する修正プログラムは英語版であり、日本語版Windowsの脆弱性は修復されてないハズだし。警察はやっぱりあまりアテにならないか!?。

参照

@police http://www.cyberpolice.go.jp/

  • 国内のSlammer及びBlasterワームの感染活動に関するIPアドレス管理者への注意喚起について 2003年12月22日

北米大停電の真相は!?

今年8月に起こった北米大停電に関してITmediaに掲載された「Blasterはあの停電を引き起こしたのか?」という記事を興味深く読んだ。

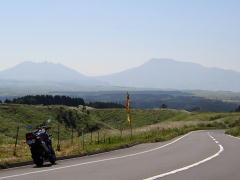
阿蘇を望む

9/27 やまなみハイウェイにて

調査委員会が11月に発行した中間報告では、停電の原因は「危機管理システムが正常に機能せず、そうしたシステムの故障にも気付かなかったため」として、Blasterに原因があるとは考えられないと結論づけている。

確かに電力系の制御システムがインターネットに接続しているとは思えないし、またBlasterによって直接的に影響を受けたからと言って運転が止まるような脆弱な構成だとも思えない。時々ある送電障害がたまたまBlaster騒動の最中に発生しただけ、という可能性は少なくないと思う。

ただいつもと違ってBlaster騒動で警報を伝達する事ができなかった為に、あれほど広範囲な停電になったのではないだろうか? 例えばボヤ程度の火災と言えども通報が滞れば、消防が出動できず大火になってしまう危険がある事と同じだ。

そういう意味で現代社会では複数のアクシデントが重なった時、巨大なクライシスとなって牙を向く。高度情報化社会というのは案外もろい。

参照

ITmedia http://www.itmedia.co.jp/

U.S.-Canada Power System Outage Task Force https://reports.energy.gov/

続報

最初は Internet Explorer の欠陥。マイクロソフトが早速『成りすましたウェブサイトに騙されない方法について』というページを公開し、警戒を呼びかけている。が、一般の人には非現実的だろう。少なくともクレジットカード番号などの機微情報を入力するようなWebサイトでは Internet Explorer を使わないようにしよう。

参照

INTERNET Watch http://internet.watch.impress.co.jp/

マイクロソフトTechNetセキュリティセンター http://www.microsoft.com/japan/technet/security/

続いて長野県の住基ネット侵入実験。Webサイトにも調査結果など詳細な文書と合わせて、2時間近くに渡った記者会見の動画がアップされている。ガンバレ、長野県。

参照

長野県 http://www.pref.nagano.jp/

住基ネットの侵入実験結果

各自治体既存の住基システムは穴だらけだというのは大方の予想通りだが、Windows 2000で構築されたコミュニケーション・サーバー(CS)に管理者権限を取得できる欠陥が放置されていたというのはビックリだ。

日経IT Proの『【詳報】「個人情報の改ざんが可能」,長野県が住基ネット侵入テスト結果を公表』によると

長野県のテスト結果を受けてLASDECの戸田夏生システム担当部長は,「CSのパッチは2004年2月に当てることになっていた。そもそもCSはファイアウォールで防御しているので,直接攻撃した今回のテストのやり方は,通常ならありえない状況を作り出している。長野県は,住基ネットと庁内LANの問題を混合し,うまく話をすりかえている」と反論した。

という事だが、CodeRedやNimdaの騒動が浮き彫りにしたファイアウォールは万能では無いという事実をシステム担当部長ですら理解していない組織が住基ネットを主管しているという実態は国民にとって悲劇としか言い様が無い。

そもそもWindows 2000の欠陥を放置していた事を毎日新聞に指摘されて**「必要な対策は今後とる」**と回答した事を忘れちゃったのだろうか。何もわからないまま押しつけられて、矢面に立たされる市町村の住基ネット担当者もあまりに気の毒だ。

参照

Mainichi INTERACTIVE http://www.mainichi.co.jp/

日経IT Pro http://itpro.nikkeibp.co.jp/

株式会社アイドゥ http://www.eyedo.jp/

総務省 http://www.soumu.go.jp/

財団法人地方自治情報センター(LASDEC) http://www.lasdec.nippon-net.ne.jp/

Internet Explorer にURLの偽装を許す深刻な欠陥

が存在する事が判明。もちろん修正プログラムはまだ無く、この設定などによる完全な回避策も無い。ひとまず現状の Internet Explorer は危険すぎて使いものにならないので一時的にせよ代替ブラウザの使用を強く勧める。

取り敢えず先日リリースされた Opera の 7.23 にでも乗換えましょう。

これはHTMLのアンカータグに特定の制御コードを含める事により、アドレス(ステータス)バーに実際のリンク先とは無関係の文字列を表示させる事ができるという問題だ。例えばhttp://www.microsoft.com/jacked/というアンカーはいかにも某社のWebサイトへのハイパーリンクである印象を受けるが、クリックして実際に開くのはhttp://www.bravotouring.com/~yano/2003/msjacked.htmlである。

さぁ大変だ。この欠陥を悪用すればいちいちサーバーを立てなくてもオンラインバンキングやネット通販系のサイトを簡単に偽装する事ができる。って事は、カード番号、口座番号、パスワードなどを採り放題。頼みの綱であるSSLサーバー証明書によるチェック機能もあっさりパスしてしまうので、悪人ウハウハな史上最も危険な欠陥と言っても差し支えない深刻なものである。

しかし、INTERNET Watchによると

この点について、マイクロソフト取締役経営戦略担当の東貴彦氏は「一部で報道されたIEの脆弱性については認識している」とコメント。ただし、まだ攻撃コード(exploit code)が発見されていないことから緊急度は低く、「修正プログラムの開発を急がせて、不十分なものにならないよう、12月の“月例”修正プログラムではリリースしなかった。準備ができ次第公開したい」と語った。 さらに毎月の修正プログラム配布についても言及。「今後は、配布スケジュールを現在の1カ月に1度から3カ月ごと、もしくは半年ごとに変更することも考えている」とコメントした。

という顛末で、本質的なリスクを全く理解できていない模様。結局ここが一番深刻な欠陥なのかもしれない。

参照

INTERNET Watch http://internet.watch.impress.co.jp/

jp.opera.com http://www.jp.opera.com/

今月の月刊 Windows セキュリティ情報

はお休みでした。ただ欠陥が無かったから修正プログラムが出なかったわけではなく、欠陥が直せていないから情報を明かせないだけというのを心しておくべきだ。

しかし昨日は過去最多の179アクセスを記録したがどうした事だ?。直近1ヶ月の平均104.4と比べると突出してる感じでちょっと不気味。まぁ、大げさに騒ぐような数字では無いか….f(^^;;

ちなみにそれまでの最多は今年1月27日にSQLSlammer騒動で記録した170なのだが、ひょっとして月刊 Windows セキュリティ系の情報を期待されていたのだろうか?

参照

マイクロソフトTechNetセキュリティセンター http://www.microsoft.com/japan/technet/security/

INTERNET Watch http://internet.watch.impress.co.jp/

強いWindowsの基本

という本を買った。今日のお仕事は待ち時間が非常に長かった為、一気に読んでしまったのだが簡潔にまとまっててわかりやすい。さすがは伊原さんだなぁ。HFNetChkやMBSAに関する情報はなかなか貴重かも。この手の本にしては2,200円というお手ごろ価格だし、これからコンピュータの管理を始めようという人にもオススメしたい。

参照

SEshop.com http://www.seshop.com/

amazon.co.jp http://www.amazon.co.jp/

Linuxカーネルに深刻な欠陥

Kernel 2.4.22 以前のdo_brk()関数にオーバーフローの脆弱性があり、ローカルユーザーにroot 権限を奪取される可能性がある。

Debian Project のサーバ群がクラックされたのがこの問題と言われており、言い換えると悪用された実績のある深刻な欠陥と言う事ができる。

一刻も早く 2.4.23 にアップデートするか、各ベンダーのリリースするパッチを適用しよう。

そゆわけでKernelの 2.4.23 をbuildする。最後に/boot/grub/grub.confに 2.4.23 のエントリを追加して終了。

$ make menuconfig
	
$ make dep clean
	
$ make **bzImage**
	
$ make modules
	
$ sudo make modules_install
	
$ sudo mv arch/i386/boot/bzImage /boot/vmlinuz-2.4.23
	
$ sudo mv System.map /boot/System.map-2.4.23
	
$ sudo /sbin/mkinitrd  /boot/initrd-2.4.23.img 2.4.23

参照

CERT/CC http://www.kb.cert.org/

redhat.com errata http://rhn.redhat.com/errata/

The Linux Kernel Archives http://kernel.org/

137GBの壁

さっさと帰って早速接続。BIOSでは160GBと認識しているのに、Windows 2000の「管理ツール」→「コンピュータの管理」では128GBしか認識していない。

ちなみに2001年以前に発売されたパソコン(ハード,OSともに)では内蔵ハードディスク1台あたりの容量は最大137GBまでとなっていて、137GB以上のハードディスクを接続するためにはBIOSやドライバーのアップデートなどが必要だ。その点では外付けのUSB接続ハードディスクが無難と言える。

「Windows 2000もService Pack 3では対応されたハズなのに…」と思っていたのだが、いろいろ調べた結果実装されているだけで有効になっていないという事がわかった。というわけでレジストリエディタを起動し、HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Atapi\Parametersに次のレジストリ値を追加すべし。

値の名前 : EnableBigLba データ型 : REG_DWORD 値のデータ : 0x1

再起動すると「コンピュータの管理」でもきちんと128GB以上の容量が表示されるようになるのだが、数字はなんと149.05GBで、さすがに10GBもの差はあまりになんだかなぁという気がする。ちなみにMaxtorの120GBは114.49GBだったので、単純に数字上の差分だけでは無くメーカー間の差もあるというのもなんだなぁ。

今日は1時間15分を費やしてフォーマットしたところで終了。

参照

@IT http://www.atmarkit.co.jp/

マイクロソフト サポート オンライン http://support.microsoft.com/