IT

nervous

相変わらず気分がスッキリせず、モティベーション右肩下がりな今日この頃。基本的に楽天家でポジティブなYANOさんもちょっとネガティブ傾向で自己嫌悪。

快晴

9/27 阿蘇町、ミルクロードにて

仕事はそれなりに順調には推移してるし、何が面白くないのかわからないが、全てが面白くないのかも。やっぱり退屈な日常かなぁ。

そういえば**「『一語一絵』に絵が無くなったじゃん」**というわけで、慌てて昔撮った何とやら。あぁ、この青空のようにスカッとするのはいつの日か。

重大なセキュリティ情報も相変わらず出ていて、Internet Explorerダメダメだそうな。インターネットゾーンのアクティブスクリプトは無効にしておこう。

「Windows XP セキュリティ対策 CD-ROM」、九州ではPCDEPOT、デオデオ、ビックカメラ、ヨドバシカメラで配布されている模様。

参照

ITmedia エンタープライズ http://www.itmedia.co.jp/enterprise/

マイクロソフトTechNetセキュリティセンター

Winnyで逮捕者

ファイル共有ソフトWinnyを使って映画やゲームソフトを不特定多数に公開していた少年が著作権法違反容疑で逮捕されたそうな。

参照

Mainichi INTERACTIVE http://www.mainichi.co.jp/

ITmedia News http://www.itmedia.co.jp/news/

理不尽

勤労感謝の日は一昨日だったが、なんだかな〜という記事が最近目に余る。まさに「右を向いても左を見ても筋の通らぬことばかり」。じっと掌を見る。

参照

日経IT Pro http://itpro.nikkeibp.co.jp/

日経BizTech http://biztech.nikkeibp.co.jp/

asahi.com http://www.asahi.com/

株式会社ファンケル http://www.fancl.co.jp/

【緊急】Opera 7.22 にも欠陥

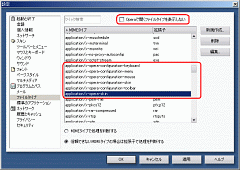
Operaの設定画面

Operaの設定画面 (拡大)

Opera の 7.22 を含むバージョン 7系 のスキンファイルや各種設定ファイルを自動的にインストールする機能に欠陥があり、任意のファイルを保存できてしまう問題があるという事だ。

利用者がこの欠陥を悪用したWebサイトにアクセスするだけで、攻撃者は外部からローカルディスク上の任意のディレクトリにファイルを作成することが可能になる。

例えばWindowsのスタートアップで実行されるファイルを作成されると、ウィルスへの感染やトロイの木馬に感染してしまったり、全てのファイルを削除しようとする類の破壊プログラムが実行される危険もある。

この攻撃はファイル名を"..“で遡って指定するだけでよく、バッファオーバーフロー等よりも簡単に悪用できる欠陥なので非常に危険だと言われている。が、修正版の 7.23 は残念ながらまだリリースされていない。

というわけで、それまでは

「設定」→「ファイルタイプ」にあるMIMEタイプから 「application/x-opera-configuration-*」及び、 「application/x-opera-skin」の動作を「Operaで開く」から「ダウンロードダイアログを表示する」に変更する

という応急対策を猛烈にお勧めする。(設定画面)

参照

Operash http://opera.rainyblue.org/

ITmedia news http://www.itmedia.co.jp/news/

opera.com http://jp.opera.com/

さぶさぶ

昨夜から北風が強くなり今シーズン初めて「寒い」と感じた朝。と言っても最低気温はたかだか9℃でやっと平年並。ただ昼間は一向に気温が上がらず最高11.5℃と真冬並み。

この秋は異様に暖かかったのも手伝って、心身ともに一段と寒いねぇ。

MS02-050 Windows 2000 SP4用の修正プログラムリリース

Windows 2000 SP4導入後にInternet Explorer 6 SP1をインストールするとダウングレードして問題となっていたMS02-050の修正プログラムがリリースされている。

そもそも「Internet Explorer 6 SP1」に含まれる cryptdlg.dll にMS02-050の問題があったのだが、MS02-050は後からリリースされたWindows 2000 SP4に含まれている為、Windows 2000 SP4を導入した後にMS02-050の修正プログラムを適用する事ができなかったのだが、今回の Security Update for Microsoft Windows 2000: KB329115 - 日本語 により cryptdlg.dll をWindows 2000 SP4と同じバージョン:5.0.1558.6608に戻す事ができる。

Internet Explorer 6絡みの問題とは言え cryptdlg.dll 自体はInternet Explorer以外にも含まれるコンポーネントであるため、**「Internet Explorer用の累積的なセキュリティ更新」**には含まれないので注意が必要だ。

そゆわけで、Windows 2000な人はダウンロードしておきましょう。

参照

マイクロソフトTechNetセキュリティセンター

MS03-043 Windows XP用の修正プログラム、差し替え

先月リリースされたMS03-043の修正プログラムのWindows XP版に欠陥が見つかり、15日に差し替えられている。

今回の更新内容は

このセキュリティ情報のリリース後、Windows XP 用の本修正プログラムにより更新された wkssvc.dll ファイルが %systemroot%\system32\dllcache に反映されないことが確認されました。この問題は、このセキュリティ情報で説明されているセキュリティ上の脆弱性との関連はありません。マイクロソフトは以前にこのセキュリティ修正プログラムを適用したお客様に対して、wkssvc.dll が削除された場合、または破損した場合でも、コンピュータが依然として保護されているように、この最新バージョンの修正プログラムを再インストールすることを推奨します。

という事で、要するに問題のある修正前バージョンに戻ってしまう事があるという問題。すぐにでも攻撃を受けるという危機的なモノではないが、忘れた頃に時限爆弾的な攻撃を喰らってしまう恐れがあり、これはこれで見過ごせない問題だ。

そういうわけでWindows XPのユーザーはなるべく早くアップデートしよう。

参照

マイクロソフトTechNetセキュリティセンター ■2003 年 10 月のセキュリティ情報 (Windows)

ITmedia News

INTERNET Watch

副作用

MS03-048の適用でInternet Explorerのスクロールバーのベースをクリックすると2ページ分スクロールするようになるという副作用が出ている。修正は来月の月刊Windows Updateか?

ちなみにPage Up/Downキーを使う分には影響無し。

【深刻】Windowsにネットワークから侵略を受ける欠陥

今日は月刊Windows Updateの日。Windowsに3件、Officeに1件の欠陥が発表されている。

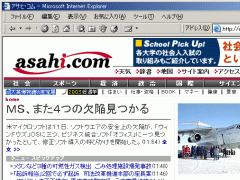
asahi.comスクリーンショット

asahi.comのTopを飾るとは…

まずMS03-048はInternet Explorerの問題。ローカルファイルを読まれたり、任意のプログラムを実行されたりする危険性がある凶悪なものだ。速やかに累積的修正プログラムを適用しよう。

最も深刻なMS03-049はWindowsのWorkstation サービスに欠陥があり、ネットワークに繋いでいるだけで侵略を受ける危険性がある。対象も全てのWindowsとまた広範囲に渡り、Blasterクラスの危険性をはらんでいる問題なので、直ちに修正プログラムを適用しよう。

3つめのMS03-051も任意のプログラムを実行されたりする危険性がある邪悪な問題。対象はMicrosoft FrontPage Server Extensionsだと言うものの、Windows 2000やXP、Office XPにも同梱されているのが悩ましい。Windows 2000 Service Pack 4は対処済みという事だが、取り敢えず修正プログラムを適用しよう。

Officeにも一つ。MS03-050もまた任意のプログラムを実行されたりする危険性がある凶悪な問題。WordやExcelのマクロは安易に実行しないのが吉。やっぱり修正プログラムを適用しよう。

昨年の問題、MS02-050もWindows 2000 Service Pack 4+Internet Explorer 6 Service Pack 1環境向けに修正プログラムが更新されている、との事。当てときましょう。

参照

マイクロソフトTechNetセキュリティセンター ■2003 年 11 月のセキュリティ情報 (Windows)

日経IT Pro

ITmedia News

コアラに願いを

2000/日を越えていたICMPリクエストが10月21日以降パッタリと止み、WelchiもしくはNachiもやっと沈静化したかと思ったのだが、何の事は無いコアラが遮断した、というのが事の真相だった。でもさ、大勢に影響無いとは言え、普通は遮断する前にアナウンスするのが筋じゃないか?以下、http://www.coara.or.jp/より引用。

●蔓延しているワーム対策のため、一時的に特定のトラフィック(ICMP)を遮断しております。ご迷惑をおかけしますが、ご協力とご理解の程よろしくお願い致します。(H15.10.27)

深刻な被害を及ぼすような攻撃で無かったとは言え、影響が出始めてから1ヶ月経ってのアクションはちょっと遅いのではなかろうか…。あとトップページに書いて**「お知らせ&サポート」**のページに書かないのはどういう了見だ!?

と思ったら、http://tenjin.coara.or.jp/の下の方には

●蔓延しているワーム対策のため、一時的に特定のトラフィック(ICMP)を遮断しております。ご迷惑をおかけしますが、ご協力とご理解の程よろしくお願い致します。(H15.9.9)

と書いてあった。確かに(ICMPかどうかは確認できないが)8月18日から4000/日以上のあった廃棄パケットが9月9日を境に激減していた。9月20日以降増えたって事は、規制を一旦解除したって事なのかなぁ。どんなポリシーや経緯でこういう事をしてるのか、説明責任は無いのだろうか?

…ま、いずれにしろお願いだから**「お知らせ&サポート」**のページに書いといてよね。

もひとつコアラ関連。ぷららに続いてP2Pファイル交換ソフトの帯域を制限する事を決めたそうだ。こちらのアナウンスはメールのみ…

お客様各位 平素よりコアラインターネットサービスをご利用頂きまして誠にありがとうございます。 昨今、インターネットの速度が遅くなっているという事象で会員の皆様には大変ご迷惑をおかけして申し訳ございません。 全体のトラフィックを調査分析しましたところ、ピーク時の7割程度がP2P(PeerToPeer)と言われるファイル交換型のアプリケーションソフトで使用されているようです。 弊社としましては、会員の皆様に公平なサービスを提供する観点からいろいろと検討を行いましたが、止むを得ずP2Pで占有している帯域をある程度制限かけさせて頂くことに致しました。 P2Pアプリケーションソフトをご利用のお客様には大変申し訳ございませんが、ご理解とご協力の程、何卒よろしくお願い致します。 現在P2Pとして帯域の制御を行う予定のアプリケーションソフト 1.Winny 2.Winny2 3.WinMX 4.KaZaA 5.Napster

個人的には歓迎だし、事前にアナウンスするのは結構なのだが、結局具体的にいつから何をするのか全くわからんアナウンスってのはなぁ…(苦笑)

話は変って迷惑メール。SPAMやウィルスを含め10月に1200件、11月は一週間で早くも400件を越えようという気配。99%が英語なので開封もせず抹殺しているが、それでもウザイなぁ。

参照

コアラ http://www.coara.or.jp/

天神コアラ http://tenjin.coara.or.jp/

ITmedia News http://www.itmedia.co.jp/news/

ぷらら http://www.plala.or.jp/