IT

OpenSSL 0.9.6k に問題

OpenSSL 0.9.6k にDoS攻撃を受ける欠陥あり。改修版の 0.9.6l が出ているのでアップデートしませう。0.9.7 は影響受けない。攻撃を受けるシチュエーションが同じって事は、前回の改修が不十分だったのかも。

一方ではOpenSSLが最新版になっているのは50891サイト中わずか1356だったというレポートも出ている。但しRed Hatなど0.9.7aや0.9.6bのまま改修しているベンダーもあるので、単に版数だけではバグありとは言えないのだが…

Mac OS Xのセキュリティホールは従来バージョンも改修して頂けるそうな。めでたしめでたし。

参照

OpenSSL

ITmedia News

コードネームLonghorn

先のProfessional Developers Conferenceで正式にお披露目された、その筋では知られている次世代のデスクトップWindows。Windows XP Service Pack 2のリリースが2004年夏に控えている事から、一説によるとLonghornのリリースは2006年になるという噂。

Windows 95以来の大規模な変更と言われているが、WinFSっちゅうファイルシステムは特に注目だ。しかし、ファイルシステムと言うよりもまんまデータベースという構造だし、枯れるまでは暫くかかるんだろうなぁ….。

PCエミュレーションソフト「Virtual PC」が付属しているというのはいいかも。製品版に付けてくれるのかなぁ?

参照

PC Watch

ITmedia News

Panther debut

先週末にMac OS Xの v10.3、通称"Panther"がデビュー。

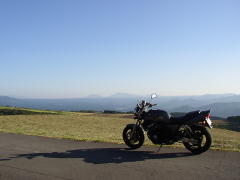
遥か阿蘇を望む

9/27 亀石峠にて

アップルは**「わずか3年で4度目のメジャーリリース!」**と自慢げに謳っているが、YANOさん的にはそんなに頻繁にアップデートされて金取られるOSって、とても使ってみようと言う気がしないのだがなぁ….。

“Panther"では150の改善に紛れて3つのセキュリティホールも修正されている。だが改修されたのはv10.3だけで現行のv10.2.xはカヤの外。つまり「早いとこ14,800円払ってアップグレードしろ」というのがアップルのスタンスだ。

まっとうなOSベンダーならば少なくとも旧世代となっても1年くらいはフォローしてもらわないとなぁ。そういう意味でもまだマイクロソフトの方がマシだと思う。1,149台の大量導入を決めた東京大学は大丈夫だろうか?

もちろん現役のOSが維持されないという事には、多くのユーザーから非難轟々だそうな。時々Appleはこういう愚かな判断をして自分の首を絞めるクセがあるのだが、Appleマニアにとってはこういう愚かなところも含めて魅力的なのかもしれない…。

参照

ITmedia news -Pantherに外付けHDDデータ損失の不具合 2003年10月31日 -Mac OS X返金訴訟、裁判所が和解仮承認 2003年10月31日 -Mac OS Xの脆弱性、Panther以外にパッチはなし? 2003年10月30日 -Mac OX 10.2.8以前に3種類のセキュリティホール、Pantherへのアップデートを 2003年10月30日 -150の改善が施された新Mac OS X「Panther」発売 2003年10月27日 -Apple、米で「Panther」発売 2003年10月25日

INTERNET Watch -アップル、「iTunes for Windows」日本語版のダウンロードを開始 2003年10月31日 -東京大学の共用パソコン約1,150台がMacに移行 2003年9月25日

毎月15日にはWindows Updateを

マイクロソフトの月例アップデート。今月が16日だったので思わず11月19日、12月17日と書いてしまったが、よく考えると正しくは11月12日、12月10日になると思う。

日本時間で毎月第2火曜日の翌日と言うと、火曜で始まる月は9日の第2水曜日だし、今月のように水曜で始まる月は15日の第3水曜日となるわけで、ちょっと混乱してしまったにゃぁ。いずれにせよ9〜15日に月例アップデートがあると思っていれば良さそう。

そゆわけで11月12日と12月10日をWindows Updateの日として憶えておこう。

参照

日経IT Pro -「セキュリティ・ホール情報の公開は第2火曜日」――米Microsoft 2003年10月16日

【緊急】Windowsに5つの欠陥

マイクロソフトは「2003 年 10 月のセキュリティ情報 (Windows)」として5つの欠陥(セキュリティホール)を告知した。

阿蘇谷を見下ろす

09/27 阿蘇町にて

全てWebアクセスなどで任意のプログラムを実行させられる非常に危険な問題なのだが、特にMS03-043はネットワークに接続しているだけで影響を受ける危険性がある深刻な問題だ。というわけで大至急Windows Updateか修正プログラムの適用が必要。ちなみにMS03-042の影響を受けるのはWindows 2000だけだが、その他はほとんどのWindowsが対象となる。

参考までマイクロソフトは先日**「ソフトウェアアップデートのリリースを毎月1回にする」と発表しているので、今回のリリースはソフトウェアアップデート10月号**と言える。ただ創刊号と言ってもExchangeのと合わせて7つのセキュリティホール大盤振る舞いは勘弁して欲しいぞ。(苦笑)

来月以降も定期的に毎月第2火曜日(日本時間では翌水曜日)にリリースされるそうなので、11月は12日、12月は10日をWindows Updateの日として憶えておこう。

参照

日経IT Pro -Windowsに5種類の危険なセキュリティ・ホール,Windows Updateの実施を 2003年10月16日 -「セキュリティ・ホール情報の公開は第2火曜日」――米Microsoft 2003年10月16日

ITmedia News -Microsoft、“ウィークリーパッチ”をやめて毎月のアップデートへ 2003年10月10日 -MS、初の月例アップデートで脆弱性5件に対応 2003年10月16日

マイクロソフトTechNetセキュリティセンター ★2003 年 10 月のセキュリティ情報 (Windows) -MS03-041: Authenticode の検証の脆弱性により,リモートでコードが実行される -MS03-042: Windows トラブルシュータ ActiveX コントロールのバッファ・オーバーフローにより,コードが実行される -MS03-043: メッセンジャ サービスのバッファ オーバーランにより,コードが実行される -MS03-044: Windows の「ヘルプとサポート」のバッファ オーバーランにより,システムが侵害される -MS03-045: リストボックスおよびコンボボックスのコントロールのバッファ オーバーランにより,コードが実行される ★2003 年 10 月のセキュリティ情報 (Exchange) -MS03-046: Exchange Server の脆弱性により,任意のコードが実行される -MS03-047: Exchange Server 5.5 Outlook Web Access の脆弱性により,クロスサイト スクリプティングの攻撃が実行される

何はともあれドメイン名を確認すべし

相変わらず勧誘や請求を装うスパムメールは後を絶たないが、個人情報を入力させる「フィッシング詐欺」と呼ばれる新しい手口が現れている模様。

ITmedia Newsの記事「Opinion:フィッシング詐欺に釣られてはいけない」によると、

おかしなことに、そのメールに載っていたeBayへのリンクをクリックしてみると、お馴染みのeBayのグラフィックと配色を使ったサイトが開かれた。一瞬信じてしまったが、すぐにURLがeBayのドメインとはまったく関係ないものであることに気付いた。さらに、そのサイトで入力を求められた情報――社会保障番号、母親の旧姓、運転免許書番号――は、分別のある人間が、何の疑問も持たずにオンラインで明かすようなものではなかった。私はこのとき、自分が「フィッシング(phishing)」の餌食になったことに気付いた。

という手口だそうだ。これはこれでクレジットカード番号などが不正に搾取されてしまう可能性があって充分に危険なのだが、もしインターネットバンキングを装ったものが現れれば更に深刻な事態になり得る。

ススキと阿蘇

9/27 阿蘇町にて

その最大の原因は多くのインターネットバンキングがブラウザのアドレスバーを非表示にして、意図的にドメイン名を隠している事にある。その理由は憶測の域を出ないので定かではないが、現実に銀行本体ではなく委託しているベンダーのサイトに誘導しているケースも少なくない。

つまりabc銀行の公式Webサイト www.abcginko.co.jp にアクセスしているつもりが実はどうみても無関係な www.xyz.co.jp だったという事もあり得る。もちろん www.xyz.co.jp がabc銀行によって正規に委託されたWebサイトであれば問題無いが、逆に口座番号やパスワードの採取を狙った邪悪なWebサイトであった場合の被害は甚大だ。

裏にそういうリスクが隠れているにも関わらず、銀行はインターネットバンキング業務を外部に委託している事や、意図的にドメイン名を隠している事が最も重要な問題だ。

そういう面からもゾーン毎のセキュリティ設定で"信頼済みサイト"を登録するようにして、意図しないサイトに誘導された時には確認できるように自己防衛すべきだと考える。例えSSL暗号化であっても通信相手が www.xyz.co.jp である事が保証されるだけであって、www.abcginko.co.jp の正当な委託先であるという保証にはならない。

極端な話をすると、店舗外に偽装ATM機を置いて口座番号や暗証番号を採取しようとするのと同じ事だ。現実にはコストや効果などを考えるとあり得ないだろうが、ネットの世界では話は違って全く同じ画面を作る事は言うまでもなく、abc-bank.com というドメインを取得するのも実に簡単な事で、費用対効果は非常に高い(つまり悪用され易い)と言える。

ここで一番難しいのが邪悪なWebサイトへの誘導だが、それなりに難しいし見つかり易いwww.abcginko.co.jpの改竄などの苦労をしなくても、メールによる誘導という手段が有効だ。何と言ってもメールは送信元も含めて完璧かつ簡単に偽造できるし、インターネットバンキングユーザーへのメールによる誘導が日常茶飯事である事から、ユーザーの警戒心も緩みがちだと言える。

ちなみに自分のメインバンクもこの問題を抱えている事に気付き、7月末に窓口宛に指摘したところ**「エンドユーザーが正規に委託されたWebサイトを確認する手段を提供するなど、改善する方向で検討する」という回答だった。個人的には改善されるまで**インターネットバンキングは使わないようにしているが、銀行のホームページにはこういうリスクをはらんでいる事を含めてまだ何のアナウンスも無い。

余談:この時に「改竄などの攻撃を予防する意味でURLを非表示にしていた」という回答があったのだがこれが本当だとしたら「そんなに自信無いというのはなんか問題あるのでは?」と疑りたくなる。アドレスバーを隠したところで攻撃する技術を持っている人間ならば解析方法くらいいくらでも知っているハズだ。それ以前にクリックした時にしっかりステータスバーへ表示されるのだからまさに「頭隠して尻隠さず」。もしこの事に気付いていないのだとしたらちょっとずさんだと言え、ベンダーを含めてシステムとしての詰めの甘さを感じる。

という事実を踏まえると少々改善されたところでインターネットバンキングは暫く使わない方が良いかもしれない。

参照

ITmedia News -Opinion:フィッシング詐欺に釣られてはいけない 2003年10月8日

高木浩光@茨城県つくば市 の日記 -ドメイン名とサーバ証明書こそが信頼の基点だということをまだわかってないらしい 2003年7月19日
Internet Explorerに異常終了する欠陥

Internet Explorer 6 SP1 に異常終了(exception)する欠陥が指摘されている。下記の再現コード(crash_css.html)により異常終了する。内容を解説すると"two"のspanが閉じてないだけ。わずかこれだけのコードでexceptionを起こすとは….。

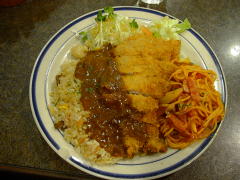
トルコライス

ハローのトルコライス

<html>
<body>
<style type="text/css">
  #three {
    position: absolute;
  }
  #one #two {
    position: absolute;
  }
</style>
<div id="one">
  In 'one'
  <span id="two">
    In 'two'
</div>
<div id="three">
  In 'three'
</div>
</body>
</html>

今日は洗濯を済ませた後、睡眠不足の解消を謀って惰眠を貪りつつ、大人しくゴロゴロ休息日。

夕方ハローへ行ってトルコライスに舌鼓を打つ。HANAMARU厨房@春吉に比べると量は少しおとなしめだが、積まれた厚みがあって油断できないボリュームだ。ピラフ、トンカツ、デミグラスソース、ナポリタンが四位一体となった味付けも含めると、やっぱりハローの勝ちと言えよう。

参照

ITmedia News -IEの標準サポートに高まる不満――MSは重い腰を上げるか? 2003年10月10日

bugtraq ML アーカイブ by 小島さん@龍谷大 -New IE crash: CSS + HTML 2003年10月3日

■「,」か「.」か、小数点記号論争にピリオド? (asahi.com) 2003/10/09
**「英以外の欧州では、小数点にコンマを使う国が多い」**というのは知らなかったが、今さら小数点が「,」と言われても困るよなぁ。

【緊急】Internet Explorerに2つの欠陥

4日にInternet Explorerの新しい欠陥(セキュリティホール)が警告されている。(MS03-040)

青い空

9/21 久住町、空にて

これはオブジェクトタグの問題としてその筋の人々の間では既知の欠陥であり、邪悪なWebサイトやHTML形式の電子メールを閲覧する事によってハードディスクのフォーマットなどの攻撃を受ける事がある。

現実にこの欠陥を悪用したQHostsというトロイの木馬など悪質な攻撃が出現しているので、のんびりしていると痛い目に遭う可能性大と言えよう。

そゆわけで、同時にリリースされている累積的な修正プログラムを急いで適用しよう。

久々に日付が変る前に帰って来られたような….。

参照

参照

ITmedia News -IEの脆弱性を悪用したAIM/ダイヤルアップ攻撃について警告 2003年9月29日 -DNSに影響、パッチ未発行の脆弱性を悪用するトロイの木馬「QHosts」 2003年10月4日 -IE用の累積パッチリリース、トロイの木馬「QHosts」に対処 2003年10月6日 -IE用新パッチ、先の累積パッチの欠陥修正 2003年10月7日 -Opinion:ダイヤラーにご用心――IEの脆弱性を使った詐欺の手口とは 2003年10月7日

マイクロソフトTechNetセキュリティセンター -「MS03-040: Internet Explorer 用の累積的な修正プログラム (828750) 」に関する要約情報