IT

Suica騒動

JR東日本が日立 交通系ICカード分析情報提供サービス向けにSuicaデータを提供していた話。

データ販売拒否 9400件余

NHKニュースWebより

データの詳細がわからなかったので静観していたのだが、ITproの記事が興味深かった。

一番気になる「提供対象となったSuica乗降履歴のデータ項目と、その粒度」については

乗降駅、利用日時、鉄道利用額、利用者の性別と生年月、そしてSuicaIDから変換した識別用IDだ。日時は秒単位で渡している。数字は個々のSuica読み取り機のタイマーに準拠するので、どこまで正確かは分からないが・・・。

との事。

SuicaIDは1ヶ月単位で変換してから渡す事になっていたそうなので、即"再識別"可能とまでは言わないが、「一括で渡した過去2年半分のデータは同一の変換済IDで提供」となっていたという事なので、“再識別"のリスクが比較的高く、JR東日本の情報意識が比較的低い事が推察される。

ちなみにソフトバンクの「接続率」に使われたAgoop社が開発したスマートフォンアプリでは毎日変更するIDをキーに収集しているそうだ。そもそもの目的が違うので一概には比較できないが、交通系ICカード分析情報提供サービスの方が「人の動き」に着目するだけに、そのあたりの意識はより敏感であってしかるべきと思う。

ちなみに、Suicaデータ利用拒否申請は1週間で9400件余りだったそうだが、周知が足りてないんじゃ無いんですかね?

JR東日本は9月25日まで申請を受け付けた後、該当するデータを除外したうえで10月ごろから販売再開の方針らしいので、気になる人はお早めに。

参照

ITmedia ニュース http://www.itmedia.co.jp/news/

マイナビニュース http://news.mynavi.jp/

ITpro http://itpro.nikkeibp.co.jp/

ケータイ Watch http://k-tai.impress.co.jp/

メールのプロの独り言 http://akibaryu.seesaa.net/

日立製作所 http://www.hitachi.co.jp/

Hyper TX3 EVO

4月にXeon E3-1275へ喚装したGT110bだが、2.6.38(natty-backport)でsensorsを動かしてCPU内部温度をウォッチしていたところ、ちょくちょく90℃を超えるようになってきた。

Cooler Master Hyper TX3 EVO

左がリテール版、右がHyper TX3 EVO

というわけでCPUクーラーの喚装を検討。ケース内エアフローも意識してヒートパイプ+サイドフロー型が良さげなのだが、12cmファンのクーラーはマザーボードに実装すると16cm程になりサイドパネルと干渉する恐れが高いのがネック。

価格.comプロダクトアワード2012 CPUクーラー部門賞で現在もCPUクーラー 人気売れ筋ランキングトップのHyper TX3 EVOが実は92mmファン搭載。高さも136mmと押さえられていていきなりの好印象。

800rpmから&防振パッド付きというのも静音志向だし、GT110b wikiでも実装報告が挙がっている2009年発売のHyper TX3の派生型というのも心強いので、送料無料のAmazon.co.jpより調達。3,390円也。

シリコングリスは銀入りで熱伝導率6.5W/mKながら500円以下と意外と手頃だったTK-P3Sを調達。

キリの良いところで1日に喚装してから4日以上経過したが、今のところ**MAX 69.25℃**止まり。下馬評通り20℃以上下がった勘定になり、なかなかイイ感じです。

参照

価格.com http://kakaku.com/

Cooler Master http://www.coolermaster.co.jp/

サンワサプライ株式会社 http://www.sanwa.co.jp/

DOS/V POWER REPORT http://www.dosv.jp/

ASCII.jp - 自作PC http://ascii.jp/pc/

Amazon.co.jp https://www.amazon.co.jp/

Googleの2段階認証

2011年2月に始まった、Googleの2段階認証プロセス。

Google認証アプリ

モバイル端末用Google認証システム

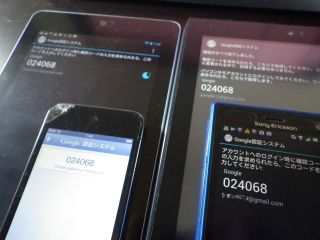
iPod Touch、ICONIA TAB A100、Nexus 7、Xperia acro HDと4台のモバイル端末を持つ事から難航していた『Google認証システム』アプリの導入。

Android版とiOS版で分かれているし、Android版でも結局最後に導入した端末1台しか使えなくて「なんだかな~」な状態だったのだが、要するにQRコードをアプリでスキャンする際に全てのモバイル端末で同じQRコードをスキャンしてアカウント設定すれば良い事が解った。

これで4台のモバイル端末全てで同じトークンを発行できるようになったので、端末がどれか1台ダメになっても大丈夫と言う事になる。

なお、Google Desktopの各種ガジェットや、Apple TV、OPPO BDP-93のYouTubeセッションは2段階認証に対応していないので、アプリケーション固有のパスワードを発行して再設定する必要がある。

英字だけとはいえ16文字も入力するのは面倒だが、「パスワードの保存」ができれば最初の1回だけという事なので許容範囲かな。

参照

Google 2段階認証プロセス http://www.google.com/landing/2step/

ASCII.jp http://ascii.jp/

INTERNET Watch http://internet.watch.impress.co.jp/

TABROID http://www.tabroid.jp/

@IT http://www.atmarkit.co.jp/

Google Play https://play.google.com/store

iTunes App Store https://itunes.apple.com/jp/app/

ご当地ナンバー第2弾

2006年に18地域で始まったご当地ナンバー。

ご当地ナンバー(第2弾)の導入地域の決定について

ご当地ナンバー(第2弾)の導入地域の決定についてより

下関ナンバーは北九州でよく見かけるようになったが、さすがに2008年に導入された19番目の富士山ナンバーは見た事が無い気がする。

今度は「盛岡」「平泉」「郡山」「前橋」「川口」「越谷」「杉並」「世田谷」「春日井」「奄美」の10地域について導入が決まった模様。2014年度中って意外と早いね。

参照

Car Watch http://car.watch.impress.co.jp/

Wikipedia http://ja.wikipedia.org/wiki/

chakuwiki http://wiki.chakuriki.net/

小笠原諸島をストリートビュー

“軍艦島"の立入制限区域を公開したストリートビュー。

小笠原諸島をストリートビューより

小笠原諸島をストリートビューより

世界文化遺産となった富士山登山道に続いて、一番遠い日本である小笠原諸島のトレッキングコースやビーチまでストリートビューで公開した。

強いて言えば小港海岸の都道と歩道の接続部や南島は画面上ではどこをクリックすればいいのかがよくわからなくて、残念ながらあまり楽しくないなぁ。ぜひAction Cam by Sony:Helicopter filming Japan ghost island 軍艦島のようにラジコンヘリを使って立ち入り禁止区域を含めた拡張もお願いしたい。

参照

INTERNET Watch http://internet.watch.impress.co.jp/

Google Japan Blog http://googlejapan.blogspot.jp/

YouTube http://www.youtube.com/

ビッグデータレポート

先に行われた第23回参議院議員通常選挙。

参議院議員の政党別議員数予測(図9)

ビッグデータ参院選議席予測を振り返るより

過去3番目に低い52.61%という投票率が、どんだけ盛上がらなかったかを物語るわけだが、一方個人的に興味深かったのが先日書いた、ビッグデータに基づいたYahoo!の参院選議席予測。

政党ごとの獲得議席数的にはかなり近い予測だった事になるわけだが、早速自己評価が出された。

投票率が影響するのは言わずもがななのに、低投票率自体を予測できてなかったとはちょっと片手落ちな印象だ。しかし、個人的には候補者の当落よりも、投票率自体の予測の方が面白そうな気がするな。

参照

INTERNET Watch http://internet.watch.impress.co.jp/

ITmedia ニュース http://www.itmedia.co.jp/news/

Yahoo! JAPAN広報からのお知らせ http://blogs.yahoo.co.jp/yj_pr_blog

Yahoo! JAPANの特集&キャンペーン – Yahoo! JAPAN http://event.yahoo.co.jp/

Yahoo!検索 スタッフブログ http://searchblog.yahoo.co.jp/

マスターキー悪用開始

3週間前に書いたAndroidのマスターキー脆弱性問題。

Android の「マスターキー」脆弱性の悪用例を初めて確認

Symantec:セキュリティ ブログより

中国のAndroidマーケットプレイスと、サードパーティーのサイトにおいて先の脆弱性を悪用し改ざんされたアプリが発見されたそうだ。

いずれも中国語のアプリという事から中国人ユーザーを狙っているものと思われるが、取り敢えず**「サードパーティ製アプリのインストールを許可する」**を禁止しておき、不要不急のインストールは自重しましょう。

参照

INTERNET Watch http://internet.watch.impress.co.jp/

ITmedia エンタープライズ http://www.itmedia.co.jp/enterprise/

セキュリティ ブログ http://www.symantec.com/connect/ja/symantec-blogs/sr

止まぬ情報流出

今月に入って@nifty、NAVERまとめ、OCNに不正アクセスが行われ、IDやメールアドレス等の会員情報が流出した恐れがある模様。

Ubuntu Forumでもユーザー名やパスワードが流出した事が明らかになっており、もうIDとパスワードに頼る認証はもう破綻していると思わざるを得ない。

トヨタやリコー、西日本鉄道などWebサイト改ざん報告が昨年の10倍ペースで続いているらしく、こちらも予断を許さない深刻さだ。

取り敢えず、パスワードはパスワード作成ツールなどでサイト別に設定し直し、手元にメモしておきましょう。

参照

INTERNET Watch http://internet.watch.impress.co.jp/

ITpro http://itpro.nikkeibp.co.jp/

japan.internet.com http://japan.internet.com/

MITB攻撃の防ぎ方

エスカレーションするばかりで相変わらず収まる気配を見せない、マルウエアによるオンラインバンキング不正操作。

これまでは全ての入力を横取りして横流しする**「キーロガー」や擬装サイトに誘導して認証情報を入力させる「フィッシング」が主流だったが、クリック入力、ワンタイムパスワードや取引確認カードなどによる2要素認証が拡がった為、今度は「MITB(Man in the Browser)」攻撃**という新手法が拡がっている模様。

正規のWebサイトの表示内容や通信をマルウエアで横取りして一時的に書換える仕組みで、例えば送金相手の口座番号を裏側で書換えたりしてしまう事から見た目では気付く事は無いハズであり、また「パソコンだけでなくAndroidスマートフォンもその攻撃対象となり得る」というのが厄介なところだ。

現状では完璧に防ぐ手立ては無いので、ユーザー側での対策としては「セキュリティソフト」を最新版にしておく、口座の明細や履歴を定期的にチェックして不可解な入出金があったら速やかに銀行に相談するというのが基本ですかね。

参照

ITpro http://itpro.nikkeibp.co.jp/

@IT http://www.atmarkit.co.jp/

「頭文字D」最終回

18年に渡る頭文字Dの連載が7月29日発売の「週刊ヤングマガジン」でいよいよ最終回を迎える事が明らかに。

新劇場版「頭文字D」

新劇場版「頭文字D」公式サイトより

2014年夏公開予定のアニメ映画新劇場版「頭文字D」と、神奈川ステージにおけるハチロク対決を描くOVA「頭文字D Final Stage」の制作もアナウンスされているそうな。

それにしても頭文字Dが18年も続いていたというのにも驚きだ。

「パトレイバー」実写版プロジェクトや「機動警察パトレイバー」全5巻が、高田明美さんの描き下ろしイラスト表紙で復刻という話も気になるね。

参照

ねとらぼ http://nlab.itmedia.co.jp/nl/

Wikipedia http://ja.wikipedia.org/wiki/