IT

Windows用 QuickTime Player 6.1 日本語版リリース

バッファオーバーフロー問題を修正したWindows用QuickTime Player のバージョン 6.1。お待ちかねの日本語版がリリースされたので、至急バージョンアップしましょう。

参照

参照

ITmedia News -宇宙人探査プロジェクトの脆弱性、攻撃の可能性は低い?

seti@home -Changes in Version 3.08 of SETI@home

QuickTime

昨日からなんとなくうまくいかず低調。もうちょっと我慢かな。取り敢えずドラゴンボールってば面白いし、って現実逃避…

最強メール端末導入

漠然と4月発売と発表されていたAirH" PHONE。「どうせ連休前に出てくるのが関の山だろう…」と思っていたのだが、1日には店頭に並んだというニュースを目にして、昨日の夕方から慌てて買いに行った。
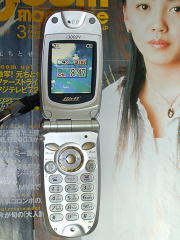
AH-J3002V

JRC AH-J3002V

4台目となる今回はJRC日本無線のAH-J3002V。大して意味がないと知りつつも何気に背面液晶付きを選んでしまうあたりは悲しい日本人の性か。ヨドバシカメラ博多店で機種変更11,800円也。

取り敢えず気になったのが、ストラップの取付穴がヒンジの中央(つまり広げるとど真ん中)付近にあるのが▲。片手で開かないし、首から提げたままでは通話しづらい。

メールの設定ではメールアカウントがあっても取り敢えずオンラインサインアップのサーバーに接続する必要があるのはわからんでもないが、「Eメール自動受信」を有効にするには電話機自体の設定に加えてサーバーにも設定しなくてはならないというのにはかなり難儀した。機種変更だからだろうがわかりづらい。

この端末の特徴でもあるPOP3接続。つまりPHSからプロバイダーや自宅のサーバに接続してメールを受信できると言うわけ。まぁ受信だけなら転送すりゃいいのだが**「それを言っちゃお終いよ」**という寅さん的心意気だ。SSLなPOP3Sに対応してないというのは残念だが、それはさておき純粋なPOP3で接続できるように自宅サーバーの設定を変更する。

tcpserverのルールpop3.rulesにAirH" PHONEのプロバイダでもあるprin.ne.jpを追加するだけで良いと思ったのだが、何度やってもtcpserverにdenyされなかなかどうしてうまくいかない。内部からはPOP3でも問題無かったので、試しに@niftyからLibrettoで接続を試みるとPOP3SはいけるがPOP3はdenyされてしまった。というわけで、tcpserverのパラメータをチェックすると「リモートホスト名を調べない」というオプション -H を指定していたので、逆の -h に変更したところで見事に接続OKと相なった。

そして最大のポイントであるPOP before SMTPによる送信。昨秋のSMTP-Auth導入時に削除したrelay-ctrlを再び導入する。こちらは先ほどの失敗を踏まえて順調に進捗。転ばぬ先に第三者中継のガードを確認してから、PHSからの送受信も難無く終了。

機能的には常に自分へBCC送信する(CCやBCC機能はある)設定ができないのはちょっと惜しいが、bravotouring.comのアドレスで送受信できるというメリットを考えると微々たるモノだ。また定期的にPOP受信するような設定が出来ないのもちょっと残念な気がしたが、「Eメール使い放題」ならばpdx.ne.jpに転送した方が安上がりになるので結果的には問題無し。

ちなみに契約コースは20万パケットまで無料の「パケコミネット」3,525円と「メール放題」500円なので、自分から電話しない限りいくらメールを使っても4,000円ほどで収まる計算。今日一日メールの動作確認などで使ったパケット数は1334だったが、さてどれくらいになりますやら。

参照

参照

DDIポケット -AirH" PHONE -AH-J3002V

ケータイITmedia -「AirH" PHONE」発売。1万円を切る 2003年4月1日

Palm OS Love -レビュー:使い放題でメールも勝手サイトも自由自在!「DDIポケット AirH" Phone AH-J3001V」を使う 2003年4月2日
【緊急】QuickTime Playerにセキュリティホール

Real Playerに続いて、iDEFENSEからQuickTime PlayerのWindows版にバッファオーバーフローの問題があり、攻撃者によって外部から任意のコードが実行される脆弱性が指摘されている。

appleからのアナウンスは見当たらないが、この脆弱性が確認されているのはVersion 5.xならびに6.0で、Version 6.1で修正されるとされているので、ユーザーは大至急アップデートする必要がある。

しかしVersion 6.1はまだEnglish版しか存在しないので、日本語版のユーザーはアップデートするまで注意が必要だ。不用意に動画を再生しないのはもちろんの事、Webアクセスでもブラウザのplug-inを経由して影響を受ける可能性があるので、実績の無い動画系サイトへのアクセスは当面避けるべし。

特に必要性でなければアンインストールしておきVersion 6.1が出るのを待つ事をオススメする。

Sendmailにまたしても深刻な脆弱性

JPCERT/CCからSendmailの**prescan()**関数にバッファオーバーフローによる脆弱性が指摘されている。

こちらもサーバーの乗っ取りが可能となる可能性がある事から非常に深刻な問題で、管理者は大至急修正版を適用する必要がある。

参照

参照

ITmedia news -「RealPlayer」「QuickTime Player」に相次いで発見されたセキュリティホール 2003年4月1日 -Sendmailに再びセキュリティホール 2003年3月31日 -Sendmailの新たな脆弱性、影響どこまで? 2003年4月1日

iDEFENSE -Buffer Overflow in Windows QuickTime Player March 31, 2003

JPCERT/CC -新たな sendmail の脆弱性に関する注意喚起 2003年3月31日

QuickTime

アトムへの道

明日から6日までパシフィコ横浜でROBODEX 2003が開催される。

清水寺の桜

3/31 浮羽町清水寺にて

**「アトムが生まれた年の、人類のパートナーロボット博覧会」**と銘打った今回だが、曜日の関係もあってアトムの誕生日である7日を待たずに閉幕してしまうのはちょっと残念。手塚治虫の夢に技術者がどういう答えを用意したのか…、楽しみだ。

参照

参照

ROBODEX 2003

ITmedia News -アトム誕生なるか「ROBODEX 2003」 2002年12月6日 -特集:ROBODEX 2002

【緊急】Real Playerにセキュリティホール

Real PlayerのPNGファイル処理に攻撃者によって任意のコードが実行される重大な問題が公表された。既に修正版がリリースされているのでユーザーは大至急アップデートする必要がある。

対象となるのはReal PlayerとRealOne Playerで、それぞれWindows版だけでなくMac版も含まれるので要注意だ。

参照

参照

jp.real.com -RealNetworks、2003 年 3 月に RealOne Player および RealPlayer のセキュリティ脆弱性に対応するアップデートをリリース

April fool

ということで、恒例の「PC うおっち」。7年目となった今年はネタ的にもちょっと行き詰まったような感が拭えないのが残念。ていうか、他のとこも全然パッとしないし。

参照

参照

PC Watch -Yearly パソコン Webマガジン「PC うおっち」 ->IEタイトルバー右上の地球型アニメーションロゴに致命的なオゾンホール

Yahoo! > エイプリルフール -Yahoo! Memories Encounter

ドラえもん、最初の道具は「タイムテレビ」

間もなく鉄腕アトムが誕生した2003年4月7日を迎えるが、『2010年に“本物のドラえもん”を作る』という「リアル ドリーム ドラえもん プロジェクト」を進めているバンダイから、未来の道具第1弾として4次元ポケットよりも先に「タイムテレビ」の開発を計画している事が明らかに。

桜

浮羽郡吉井町にて

現在のCCDに代わる光電変換デバイスとして期待される新素材フォトニック結晶の電子を**超光速粒子(タキオン)**化して原子核の周囲を通常とは逆に回転させる事により、時間を遡って光を捕らえ電気信号に変換する特性を持たせる事ができるという。もしかして映画「スーパーマン」で光速で地球を逆回転する事によって時間を遡ったのと同じ原理か?

一般的にアインシュタインの特殊相対性理論から「いかなる物体も光速を越える事はできない」と思われがちだが、2000年夏に米NEC研究所のLijun Wang教授によって発表された「通常の光の速度を超越する光パルスの伝播に成功」という記事からも明らかなように質量を持たない素子?粒子?であれば光速を越えられる事が実験でも確認されている。つまりシリコンに代ってフォトニック結晶を使う次世代デバイスの光素子であれば道が開けるという事だ。裏を返すと人間はもちろん質量を持つ金属などの物質は超光速には成り得ない。つまり人間によるタイムトラベルは実現不可能となってしまったのはちょっと残念だが、「過去に遡って祖先を殺したら現在の自分はどうなるのか?」という親殺しのパラドックスを考えるとこれはこれで理に適っているとも言え、「見るだけならできるよ」という事が更に現実性を持つようにも思う。

そういうわけで残念ながら原作のタイムテレビのように未来の映像を見たり音声を聞いたりするというわけにはいきそうにないが、(どれだけ遡れるかはともかく)過去の映像についてだけでも扉が開きつつあると思うだけでワクワクしてくる。もしかすると**「ケネディ大統領暗殺事件」**など歴史的な出来事を検証できる可能性が高まるし、遺跡が現存した当時の様子などが観られれば学術的にも非常に意義深いモノになるのは間違い無い。

いずれにしろ製品化までは多くの壁が現れると思うので、コロコロコミックでも読み返しながら気長に待ちたいと思う。

参照

参照

PC Watch -バンダイ、エンターテインメントロボット「ドラえもん」を開発〜米Evolution Roboticsが技術供与 2003年1月14日

ITmedia news -2010年、あなたはのび太になる 2002年5月10日

バンダイ ロボット研究所 -BRLの斜めの視点 第12回更新 ドラえもんがやって来た〜2002東京おもちゃショー〜 2002年5月25日

【重要】WindowsのRPCエンドポイントマッパーの問題

マイクロソフトからWindows NT4,2000,XPのRPCエンドポイントマッパーにおける脆弱性が告知され、同時に修正プログラムが公開された。

桜ほころぶ

3/26 甘木市秋月にて

RPCとはリモートのコンピュータ上で何か処理を実行するために主にWindowsで使われるプロトコル。この脆弱性では外部ネットワークからDoS攻撃によってサービスを停止させられる恐れがあるという事だ。ファイルを削除されたりパソコンを乗っ取られたりような問題では無いし、ファイアーウォールを導入した環境であれば一般的にRPCの使用する135/tcpポートは閉じていると思われるので、それほど深刻な問題ではない。

とは言え、万が一ダイヤルアップで直接インターネットに接続する状況に迫られた場合は危険をはらむ事になる。その時はその時に当てればいい、と思ってもその時には今は昔、忘却の彼方であるのは世の常。転ばぬ先のなんとやら、速やかに修正プログラムを適用しましょう。Windows Updateも○。

参照

参照

マイクロソフトTechNetセキュリティセンター -「MS03-010: RPC エンドポイント マッパーの問題により、サービス拒否の攻撃が実行される (331953)」に関する要約情報 -RPC エンドポイント マッパーの問題により、サービス拒否の攻撃が実行される (331953) (MS03-010) 詳細情報

【続報】Windows 2000に攻撃可能な問題

18日にアナウンスされた「Windows コンポーネントの未チェックのバッファによりWebサーバーが侵害される」(MS03-007)の続報。

この件に関しては「Windows 2000でIISを稼動する環境に問題あり」という論調が一般的だったのだが、NGSSoftwareのDavid Litchfieldによって単純な HTTP リクエストでも影響を受け得る(つまり多くのWindows 2000に危険性がある)事が確認された。

というわけで改めて。全てのWindows 2000に修正プログラムを!!

参照

参照

マイクロソフトTechNetセキュリティセンター -Windows コンポーネントの未チェックのバッファによりWebサーバーが侵害される(MS03-007)

Lac SecureNet Service -New Attack Vectors and a Vulnerability Dissection of MS03-007 An NGSSoftware Insight Security Research publication

ITmedia news -当初の報告よりもずっと深刻だったWindows 2000のセキュリティホール 2003年3月26日 -Win2000/IISの脆弱性、「被害報告」の主は米軍か 2003年3月20日 -Windows 2000に「被害報告あり」のセキュリティホール 2003年3月18日