IT

OpenSSLに2つの脆弱性

OpenSSLの0.9.7aと0.9.6iに**「RSA Blinging機能がオンになっていないとタイミング攻撃によってRSAキーが露呈する」、「Klima-Pokorny-Rosa攻撃によりSSL/TLSのRSAキーが露呈する」**という2件のアドバイザリが出ている。

非常に難しい攻撃手法なので(SSLはほとんど個人的にしか使ってない事もあって)今のところ危険性は薄いが、取り敢えず「穴があったら速やかに塞ぐべし」のポリシーに従いpatchを当てておく。

参照

参照

OpenSSL Security Advisory -[17 March 2003] Timing-based attacks on RSA keys -[19 March 2003] Klima-Pokorny-Rosa attack on RSA in SSL/TLS

【緊急】Windowsスクリプトエンジンの問題

マイクロソフトからWindowsスクリプトエンジンのJScript処理に攻撃コードを実行される脆弱性が告知され、合せて修正プログラムが公開された。

問題の詳細はまだ不明だが、外部から攻撃コードが実行されるという事なのでウィルス・ワームの感染はもとよりファイルを削除されたりパスワードを盗まれたりする危険性がある。

またほぼ全てのWindowsに含まれるJScriptはWebやHTMLメールの閲覧によっても実行される可能性があるスクリプトで、危険の及ぶ範囲は非常に広い事からも全てのWindowsユーザーには一刻も早い修正プログラムの適用を猛烈にオススメする。

なお修正プログラムの適用が難しい場合は、Internet Explorerの「インターネットオプション」→「セキュリティ」→「レベルのカスタマイズ」で**「スクリプト」**を全て無効にするか、Internet ExplorerやOutlook Expressは使わないというのが○だ。

参照

参照

マイクロソフトTechNetセキュリティセンター -「MS03-008: Windows スクリプト エンジンの問題により、コードが実行される (814078)」に関する要約情報

ITmedia news -Windows全バージョンに「緊急」の脆弱性 2003年3月20日

日本時間の正午前にイラクに対する武力行使が始まり、さすがの『笑っていいとも』もふっ飛んだ。ブッシュの横暴、忘れるべからず。大国の思惑に翻弄される不幸なイラク民衆に神のご加護があらん事を。

【緊急】Windows 2000に攻撃可能な問題

マイクロソフトからWindows 2000のWebDAVコンポーネントにバッファオーバーフローの脆弱性があり、攻撃者から悪意を持ったコードを実行される問題と修正プログラムが公開された。(MS03-007)

この問題はWindows 2000に含まれるコンポーネントに起因するので、IISに限らずApacheなど他社のWebサーバも含めてHTTPサービスを行っているケース全般に該当する模様。逆にHTTPサービスを起動していないWindows 2000クライアントでは今のところ問題にならないと思われるが、今後ローカルで悪用されるケースが出てこないとは限らないので、やはりWindows 2000シリーズ全てに修正プログラムを適用すべきだ。

追記:ITmedia newsの「Windows 2000に脆弱性、実際に悪用の報告」によるとアメリカでは既に悪用されてサーバーを乗っ取られた報告もあるそうだ。

参照

参照

マイクロソフトTechNetセキュリティセンター -Windows コンポーネントの未チェックのバッファによりWebサーバーが侵害される(MS03-007) -修正プログラムのダウンロード NEC PC-9800 シリーズ以外、NEC PC-9800 シリーズ

ITmedia news -Windows 2000に脆弱性、実際に悪用の報告 2003年3月18日 -Windows 2000に「被害報告あり」のセキュリティホール 2003年3月18日

アクセシビリティ改善

LINKタグでtop, next, prev, indexなど設定してOperaやMozillaなどのナビゲーション機能に対応させる。これはなかなか便利かも。

万国津梁館の庭

2/28 名護市のブセナテラスにて

ついでに取り敢えず内部リンクだけ A タグにaccesskey属性でショートカットを設定し、キーボードによるアクセシビリティも若干改善する。キーボードショートカットは健常者にとってもマウスが使えないモバイル環境などでは重宝するアクセス方法だし。

ちなみにショートカット文字はアンカーの頭文字にしたので、例えばInternet Explorerだと**[Alt]+[H]で「北海道総決算 2003冬」にフォーカスする。リンク先に移動する為には更に[Enter]を叩く必要があるのだが、もう一度[Alt]+[H]で「北海道 2002冬」にフォーカスするので、問答無用で最後のリンク先に移動してしまうOperaではよりInternet Explorerの仕様の方が優れていると言えよう。ていうか、Operaのキーボードショートカットは[Shift]+[Esc]の後でショートカット文字をタイプする形式なのだが、[Shift]+[Esc]**って甚だ押し辛くてやってられない。

逆にリンクフォーカスを順に移動する場合は、Internet Explorerの**[TAB]/[Shift]+[TAB]に対してOperaの[Ctrl]+[↑]/[↓]**の方が便利。この辺は好みにもよる処が大きいので一概にどっちがいいとは言えないが、慣れないとちょっととまどうところだ。

参照

参照

The Web KANZAKI -ごく簡単なHTMLの説明 -link要素によるナビゲーション -ハンディがあっても利用できるページづくり -わるいHTML -オンライン・ハイパーテキストのためのスタイルガイド

呑気な日本政府をカヤの外にイラク情勢はいよいよ緊迫。どこの世界でも警察は横暴なものなのかなぁ?

という世界情勢も考えると下落が続いていたメモリ価格もそろそろ底かな?という事でメモリ増設を決断。ホントはLibretto用のMicroDIMMが欲しかったのが256MBで2万円近くするメーカー品しかなかったので、またしてもデスクトップだけ。PC2700の512MBを6,740円@Faith博多店で購入。これでいっぱいいっぱいの主記憶1.5GB、これはリッチ(笑)。

未承諾広告

interqから締め出されたのに懲りず今度はocnから相変わらず送られてくる「電子メール広告社」や「さわやか広告社」のスパムメール。

目に入るのもうざいのでSubject: に「未承諾広告※」が入っていれば未読でもゴミ箱に入れるようにルール設定しているのだが、未明に入った「未承諾広告※緊急のお知らせ」という

SETI@homeの新展開

世界中のパソコンを連携して地球外知的生命体を探索するプロジェクト「SETI@home」は3月18〜20日に天空図に記された有望な候補100〜200箇所に絞り込んだ重点探査を実施するそうだ。

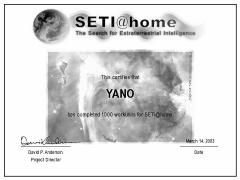
1000ユニット完了証明書

SETI@home 1000ユニット完了証明書

1回目で何か見つかるとはとても思えないが、いよいよ絞り込める段階に来たという事で3年近くに渡って参加しているYANOも感慨もひとしお。何か気配くらい出てくればいいんだけどなぁ。

個人ステータスを見ると現在までに1121ワークユニットの解析を消化して、貢献度は431万人中14万番目らしい(^^;;。

yanoweb緊急復活

ちなみにこの時、SETI@homeの登録アドレスが旧ドメインのyanowebのままである事が判明。変更しようにもパスワードがわからずメールで再発行してもらうしかないのだが、もちろん送信先はyanowebなので受信できないという因果なパラドックスに陥ってしまったわけだ。(>_<)

ちょうど「djbdnsで作るネームサーバ徹底攻略」を買ったばかりだったというのも何かの因縁か?というわけで休眠中のyanowebをbravotouringと共存させるという荒技にチャレンジ。まずはtinydnsの/service/tinydns/root/dataにSOAとMXを追加する。

.yanoweb.com:211.127.***.***:ns1.bravotouring.com:259200
@yanoweb.com::mail.bravotouring.com:5:86400

makeに成功したらhttp://www.checkdns.net/からチェック。「Check mail-servers」では3rd party relayとみなされてqmailに接続拒否されるが、取り敢えずDNS的にはOK。

続いてqmailの設定。/var/qmail/control/rcpthostsにyanoweb.comを追加してqmail-sendをkill。再びhttp://www.checkdns.net/からチェックすると期待通り「Check mail-servers」をパスしたので設定完了。

と思いきや、実際にyano@yanoweb…にメールを送ると「it isn’t in my control/locals file, so I don’t treat it as local. (#5.4.6)」と言われてしまった。というわけで/var/qmail/control/localsにもyanoweb.comを追加。再度qmail-sendをkillして再送したところ、今度は無事に送受信完了した。(^^)v

前にやった時はどうやってもうまくいかなかった気がしたのだが、やってみたら意外と簡単だった。ていうか、少しは賢くなっているという事だろう。わ〜い。

参照

参照

Mainichi INTERCTIVE DIGITALトゥデイ -■「SETI@home」、ET確認へ有力候補を絞り込み

SETI@home 日本語サイト -Candidate skymap

アレシボ電波天文台

The Planetary Society -SETI@home Returns to the Scenes of its Most Promising Candidates! -Reobservations Report No. 3 Selecting the Finalist Candidates

CodeRed.F発生

11日夕方からこれまで全く無かったCodeRed II系のアクセスが、12日一日で44件と急増。まさに11日に発見されたCodeRed.Fによると思われるが、終息したCodeRed IIの亜種が今さら蔓るなんて驚きだ。

Nimdaと違ってInternet Explorerやクライアントには影響無いのだが、心当りのあるサーバー管理者はIISの最新版パッチMS02-062を適用しましょう。

しかし、この期に及んでMS01-033の修正プログラムを適用してないIISが多いって事は、Windows 2000 Serverにデフォルトでインストールされた野放しIISが多いのかもしれないなぁ…

参照

参照

Symantec Security Response -CodeRed.F 2003年3月12日

@IT Windows Server Insider -IIS安全対策ガイド 2002年5月30日