IT

accident

夕方、何気にかけたハードディスクの最適化(通称デフラグ)でエラーが発生し、120GBのHDDを飛ばしてしまう悲劇に襲われる。

最初は管理ツールでドライブそのものが認識できなかったが、Windows 98で認識させたりいろいろやってルートディレクトリエントリが見えるところまで復旧したが、データ本体へのアクセスまでは及ばず救出を断念した。

データを諦めてfdiskからやりなおしたのだが、それでも書込みエラーが発生したので、最後の切り札powermaxをダウンロードして物理フォーマットを実施中。深夜2時から開始したのだが、このペースでいくと完了は5日の20時頃か?

1月まで使っていた80GB-HDDはそのまま残っているし、ホームページはダウンロードすれば良い。メールは直前にバックアップしておいたので大した影響は無い…、と思ったのだが、今年分のデジカメ画像は一度もバックアップしてなかった。というわけで、せっかく扉用に秘蔵しておいた画像が日の目を見ぬまま電子の藻屑と消えてしまった。沖縄と北海道のがLibrettoに残っていたのがせめてもの慰め。
参照

Maxtor -Powermax Software Downloads

【危険】Operaにセキュリティホール

Operaの7.10 build 2840以前に2つの問題がある事が告知されている。

1つはJavaScriptの問題で、ローカルディスク上のファイルなどを読まれて情報を外部に漏洩する危険性があるという事。対処策として修正プログラムはまだ無いので、当面Javaを禁止する事が必要。

もう1つはバッファオーバーランの問題だが、今のところOperaやWindowsを例外で落したりすることはできても、不正なコードを実行されて乗っ取られるような危険性は無いらしい。こちらも修正プログラムは無く、Operaの使用を控える以外は打つ手無し。まぁ、落されたら立ち上げ直せばいいだけなので、危険度は【注意】程度かな。

参照

Bugtraq-JP -[Opera 7] Yet Another Story of “Phantom of the Opera” -[Opera 7/6] ダウンロード時の長い拡張子で起こるヒープバッファオーバーランによる脆弱性

【緊急】Internet ExplorerとOutlook Expressにセキュリティホール

Internet ExplorerとOutlook Expressそれぞれに累積的な修正プログラムがリリースされた。

Internet Explorerの問題はバッファオーバーフロー、クロスサイトスクリプティング、ローカルファイルアクセス等で、特にバッファオーバーフローの脆弱性を突くと外部から攻撃コードを実行する事ができ、最悪コンピュータを乗っ取られる恐れがある。悪意を持ったサイトへアクセスやHTMLメールの表示などによって被害を受ける危険性があるので、Windowsユーザーは大至急修正プログラムを適用しよう。

Outlook Expressの問題は「セキュリティーゾーンを回避しローカルコンピュータゾーンでスクリプトを実行する事ができる」という事だ。これはHTMLメールによる攻撃でハードディスク上のファイルを読まれたりフォーマットされたりする危険性があるので、Outlook Expressユーザーは至急修正プログラムを適用しよう。

参照

参照

マイクロソフトTechNetセキュリティセンター -「MS03-014: Outlook Express 用の累積的な修正プログラム (330994) 」に関する要約情報 -「MS03-015: Internet Explorer 用の累積的な修正プログラム (813489) 」に関する要約情報 ★Windows Update

【危険】Windowsに管理者権限を奪われるセキュリティホール

Windows NT4.0,2000,XPのカーネルがデバッガにエラーメッセージを渡す処理にバッファオーバーフローの脆弱性があり、ローカルから管理者権限を不正に取得される恐れがある。

この問題だけで外部からの攻撃による深刻なダメージをもたらす恐れは無いが、メールの添付ファイルや攻撃コードを実行されるセキュリティホールなど複数の手段を組み合わせると深刻なダメージを与える事も不可能では無い。

というわけで、開いてる穴は塞ぐべしの原則に従ってなるべく早く修正プログラムを適用しましょう。Windows Updateでも可。

あと、警告レベルを見直してわかりやすくしたつもりなので、深刻レベル一覧を参照の事。

参照

参照

Internet Watch -Windowsのカーネルに管理者権限を奪われる可能性のある脆弱性 2003年4月17日

マイクロソフトTechNetセキュリティセンター -「MS03-013: Windows カーネル メッセージ処理のバッファ オーバーランにより、権限が昇格する (811493)」に関する要約情報

OpenSSL 0.9.7b is now available

既にpatchリリースされた問題が正式処置されたということなのだが、セオリー通りupdateするなり。mod_sslとapacheのrebuildも忘れずに。

参照

参照

OpenSSL

【重要】Mac OS Xにセキュリティホール

Mac OS Xの最新版10.2.5のリリースに伴い、Mac OS XのDirectoryServiceにroot権限を奪取される脆弱性がある事が明らかにされた。

このセキュリティホールはDirectoryServiceにおけるローカルユーザーの権限上昇であり、ネットワークから攻撃を受ける事はないので慌てる必要はない。とはいうものの、メールの添付ファイルなどでこの脆弱性を突くようなウィルスが派生する事も考えられるので、セキュリティホールは早めに塞いでおくのが吉だ。

参照

参照

Internet Watch -Mac OS Xのほとんどのバージョンにroot権限を奪取される可能性のある脆弱性 2003年4月11日

ITmedia Mac -ソフトウェア・アップデートでMac OS X 10.2.5公開 2003年4月11日

【緊急】Microsoft JAVA VMにセキュリティホール

ほぼ全てのWindowsとInternet Explorerに含まれるMicrosoft JAVA VM(ビルド5.0.3809 以前)に関する緊急かつ深刻なセキュリティ警報が出されている。

このセキュリティホールは不正なJavaアプレットによりユーザーのパソコン上で任意のプログラムを実行させる事ができてしまうという事で、いわゆる**「乗っ取りの危険性」**だ。簡単にいうと攻撃者が自由にコマンドを操作できるという事はファイルを盗まれたりハードディスクをフォーマットされる危険性すらある深刻な問題なのだ。

というわけで、大至急Windows Updateしましょう….。

…が、混んでてえらい遅いみたいですね。取り敢えずInternet Explorerを使わないか、設定で一時的に**「Java アプレットを無効にする」**のが賢明。詳しくは「MS03-011: Microsoft VM の問題により、システムが侵害される (816093)」に関する要約情報の回避策を参照。

参照

参照

マイクロソフトTechNetセキュリティセンター -「MS03-011: Microsoft VM の問題により、システムが侵害される (816093)」に関する要約情報

Internet Watch -Microsoft VMに深刻なセキュリティホール〜ほとんどのWindowsが影響を受ける 2003年4月10日

ITmedia news -Microsoft VMに新たなセキュリティホール 2003年4月10日

【緊急】Sambaに脆弱性

ホームユーザーにはあまり関係無い話だが、UNIXやLinuxではメジャーなファイル共有サービスであるSambaにバッファオーバーフローのセキュリティアドバイザリ(警報)が続いている。

特に今回は警報だけでなく攻撃に悪用可能なコードまで誤って公開されてしまった為に、この脆弱性を突くウィルスやワームが発生する可能性が極めて高い。という事情からもLinuxサーバー等でSambaを導入しているユーザーは一刻も早く最新版を適用する事が急務である。

本問題を対処したバージョンはオリジナルでは「Samba 2.2.8a」となっているのに対して、日本語最新版は「Samba 2.2.7b日本語版リリース1.0」となっているが、決して古い訳ではないので間違えないように。

参照

参照

ITmedia news -Sambaにセキュリティホール、問題点を修正した最新バージョンを公開 2003年3月17日 -Sambaに新たな脆弱性 2003年4月8日 -Sambaの脆弱性実証コード公開でDigital Defenseが謝罪 2003年4月9日

日本 Samba ユーザ会 download > ftp://ftp.samba.gr.jp/pub/samba-jp/samba-2.2.7b-ja/

AirH" PHONE ネタ

という事で。メール受信でフリーズしたとかいう話しも含めて賛否両論見掛けるが、手元では特にそういう現象に悩まされる事も無く快調。文字入力とか若干クセがあって慣れるまでとまどいそうだが、全般的には変更して良かったかなと。

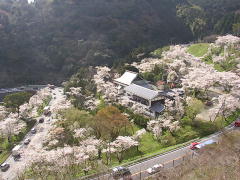
八木山峠の桜

4/5 篠栗町新吉野公園にて

ただbravotouring.comにアクセスして「サーバーが見つかりません」というのは正直まいっちんぐ。WebはHTMLで書いてないせいなのかな?と思っていたのだが、niftyの方は見られたりして謎。

そういえばメールサーバの設定でも同じく「サーバーが見つかりません」で接続不可だったのを思い出した。IPアドレス指定なら問題なかったって事は、PRINのDNSが問題って事かなぁ?でも bravotouring.com 宛のメールは送れるからMXは引けてるみたいなんだけど…はて?

「メール放題」オプションで6月末までパケット料金が無料になるキャンペーン実施中という事を知り、慌てて「標準コース」+「メール放題」に変更した。ヨドバシではそんな事教えてくれなかったけど、実際問題としてアルバイト嬢が各社の複雑な料金コースを理解するのは無理なんだろうな。

参考までブラウザのUserAgentは"Mozilla/3.0(DDIPOCKET;JRC/AH-J3001V,AH-J3002V/1.0/0100/c50)CNF/2.0"でありました。Mozillaってのもどうかと思うが、それにしても長い…。取り敢えずグルメライブラリからi-mode対応にしようかな?

参照

参照

ITmedia news -音声端末としてのAirH" PHONE「J3002V」を試す 2003年4月7日 -AirH" PHONEのEメール機能をチェック 2003年4月8日

ケータイ Watch -ケータイ新製品SHOW CASE DDIポケット AH-J3002V 2003年4月4日

PC Watch > 一ヶ谷兼乃のデジタルde GO! GO! -期待は大きかったPHS端末「DDIポケット AH-J3002V」 2003年4月8日

useDDIpocket

相変わらずやる気低調に推移。でもそのおかげで雨に降られずに済んだのは好転の兆しかな? 明日はいい風が吹くかなぁ…

seti@home 3.08 リリース

バッファオーバーフローの脆弱性が修正された模様。攻撃を受ける可能性は低いがやられた時には影響は甚大なので、何はともあれ修正版の適用が吉。

というわけで、早速Windows版、linuxコマンドライン版共にバージョンアップ。linuxコマンドライン版はi686-pc-linux-gnuに一本化された模様でちょっと焦った。