IT

【緊急】Windowsにまたまたセキュリティホール

マイクロソフトから、ほぼ全てのWindowsに悪意を持ったプログラムの実行を許す重大なセキュリティホールがある事が明らかにされた。

みかさ新橋跡

福岡市博多区堅粕、みかさ新橋にて

時を同じくして3つの問題が出ているが、重要なのはMS03-030 「DirectX の未チェックのバッファにより、コンピュータが侵害される」というもの。

DirectXコンポーネントでMIDIのパラメータをチェックする処理に2つのバッファオーバーランが存在し、ログオン中のユーザー権限で任意のコードを実行させる事ができるというものだ。

この件は、先日の件と違ってネットワークに接続しているだけで攻撃を受けるような事は無い。とは言えMIDIファイルの演奏は論外としても、HTMLメールやBGMとしてMIDIが組み込まれているWebページも珍しくないので、すべてのユーザーは一刻も早く対策すべき。

そゆわけで大至急修正プログラムを適用するか、DirectX 9.0b にアップデートすべし。なお、以下の2点を注意事項として列挙しておく。

●Windows 2000のDirectX 8.1には修正プログラムがリリースされないので、9.0bへのアップデートが必須となる。

▲DirectX ****9.0bは

【危険】Ciscoのルーターにセキュリティホール

ホームユーザーには直接関係は無いが、CERTからCiscoのネットワーク製品に動作を停止させるセキュリティホールがある事が公表されている。

Ciscoのルーターやスイッチに搭載されているOSに問題があり、攻撃を受けると装置の動作が停止してしまうという事だ。ワームの感染や増殖はなどは発生しないが、企業等のLANやインターネットプロバイダーなど広範囲に渡って高いシェアを持つ機器である事と、既に攻撃コードが一部で公開されている事を考えると一刻も早い適用が必要だ。

ちなみに問題が確認されているIOSは11.x,12.0,12.1,12.2で、IOS 12.3にはぜい弱性は無いそうなので、バージョンアップしましょう。

参照

CERT -CERT Advisory CA-2003-15 Cisco IOS Interface Blocked by IPv4 Packet 2003年7月16日 -CERT Advisory CA-2003-17 Exploit available for the Cisco IOS Interface Blocked Vulnerabilities 2003年7月18日

CERT KOREA 日本語版 -[セキュリティ勧告文] Cisco IOSソフトウェアを搭載した Cisco 製品に対するリモートサービス拒否攻撃脆弱点 [07/18]

日経IT Pro -Cisco IOSのセキュリティ・ホールを突くツールが公開,管理者は早急に対策を 2003年7月20日 -シスコのOS「Cisco IOS」にセキュリティ・ホール。DoS攻撃で動作停止の危険 2003年7月18日

ITmedia news -Ciscoルータの脆弱性、危険度レベル引き上げ 2003年7月19日 -Ciscoルータの問題を悪用するコードが公に 2003年7月19日 -ルータの問題でCiscoがアドバイザリを公開、修正済みIOSへのアップデートを 2003年7月17日

Cisco Systems -Cisco Security Advisory:Cisco IOS Interface Blocked by IPv4 Packets 2003年7月16日

Apache 1.3.28 release

昨年10月以来となる久々のリリース。バグfixという事。mod_sslも連携してリリースされているので、忘れずに適用すべし。LinuxTips &gt Apache/mod_sslもアップデート。

そういえば2.xもそろそろテストしとかないとなぁ。

参照

Japanized Apache Server Project -Apache をダウンロードしよう ftp://ring.csi.ad.jp/pub/net/apache/dist/httpd/apache_1.3.28.tar.gz

●The mod_ssl Project

 ダウンロードアイコン http://www.modssl.org/source/mod_ssl-2.8.15-1.3.28.tar.gz

情報処理技術者試験のインターネット受付における問題

情報処理技術者試験センターは7月1日より行っていたインターネットによる受験受付を中止した。

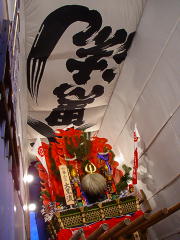
大黒流れの飾り山

7/12 福岡市博多区にて

そもそも「7月1日に始まった今回のインターネット受験受付システムで、個人情報を入力する画面にSSLによる情報保護が行われておらず、クレジットカード番号などを含む約760人分の個人情報が漏れる可能性があった」というトラブルが発端。

この件自体は「委託した事業者の単なる設定ミス」で現在はちゃんとSSL暗号化を行って情報が保護されているのだが、受付システムのサイトが52school.comという外部ドメインであり、しかもそのドメインが正規の委託先サイトであるかどうかが利用者に確認できないという問題が指摘されている。

わかりやすく言うと、悪意の第三者が『53school.com』といったドメイン名でにせのサーバーを構築して受験者を誘導していたら、受験者はにせと気づかずにクレジットカード番号を渡してしまうことになる、という事で、ともすれば情報処理試験の問題として出題されてもいいようなセキュリティのチェックポイントだ。

業者に委託するのが一概に悪いとは言わないが、国家試験の関連サイトが.comドメインというのはどうかね?せっかくjitec.jpドメインを持ってるのだから、サブドメインを分与すればよいのに。

国家試験を取り仕切っている情報処理技術者試験センター(JITEC)にしてこの程度のなので、SSLで暗号化しているといえども安心せず、**ドメイン名とサーバ証明書は確認しないと!**思う今日この頃。

参照

日経IT Pro -【速報】情報処理技術者試験,インターネット申し込み受付を中止 2003年7月16日

NIKKEI NET -情報処理技術者試験センターで個人情報漏れか 2003年7月3日

セキュリティホール memo メーリングリスト -[memo:6162] 情報処理技術者試験センターのクレジットカード番号を暗号化しない事故 2003年7月7日 -[memo:6164] Re: 情報処理技術者試験センターのクレジットカード番号を暗号化しない事故 - (なりすましの指摘) 2003年7月8日

情報処理技術者試験センター -平成15年度秋期情報処理技術者試験 受付に関するトラブルについて 2003年7月2日 -平成15年度秋期情報処理技術者試験 インターネット受験申込の中止について 2003年7月15日

聖地巡礼

今年で26回を数える真夏の祭典鈴鹿8時間耐久ロードレース。その筋の人に言わせると「死ぬまでに一度は行かなければならないライダーの聖地」と呼ばれるイベントだ。

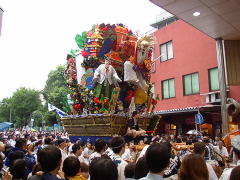
走る飾り山

7/12 福岡市博多区にて

しかし、とてもとてもこんな灼熱の時期に名古屋くんだりまで行こうとは思わない軟弱者のYANOさん。今年はCATVで観られるのかな?と期待してたら、インターネットでもストリーミング生中継されるそうな。ブロードバンド万歳。

と思ったら、去年もやってたそうな。去年はちょうど浮き世離れな旅生活で北海道にいたんで完全に忘れてたなぁ。

ツール・ド・フランス、今日は注目の個人タイムトライアル。大きな差が付くイベントだけに今後の展開を占う意味でランス・アームストロングやヴィノクロフ、イバン・マヨの戦略が注目される。

参照

PC Watch -インテル、日本HP、マイクロソフト3社が鈴鹿8耐をサポート 2003年7月14日

www.8tailive.com

鈴鹿サーキット -“コカ・コーラ"鈴鹿8時間耐久ロードレース

Number Web -スポーツ > 聖地巡礼 > 第9回 鈴鹿サーキット

JSkySports -ツール・ド・フランス

【深刻】Windowsに乗っ取りを許すセキュリティホール

マイクロソフトからWindows XP/NT4/2000/Sever 2003に外部から攻撃を受ける非常に深刻なセキュリティホールがある事が明らかにされた。

山のぼせ後ろ姿

7/12 福岡市博多区にて

基本的には全てのWindowsで使用されるファイルやプリンタを共有する時に利用されるリモート・プロシージャ・コール(RPC)コンポーネントにバッファオーバーランの脆弱性があり、ネットワークから悪質なプログラムを実行されてハードディスクをフォーマットされたり、ワームに感染したりする危険性があるということだ。

特に今回の脆弱性は、ユーザーがHTMLメールを開いたり悪意のあるサイトにアクセスしたりしなくても、ネットワークに接続しているだけで攻撃を受ける危険性があるという事で事態はかなり深刻。

そもそもファイアウォールやブロードバンドルーター等でRCPポート(135/TCP)をブロックしていれば外部から攻撃を受ける事は無いので、常日頃からセキュアなネットワーク環境を構築していればそれほど大騒ぎする必要は無い。

でも過信は禁物で**「会社はファイアウォールがあるので大丈夫」**と油断してると痛い目に遭うのは世の常。自宅や出先の環境でやられたモバイルマシンを会社でLANに接続したりして、内部から思わぬ反乱が発生する事は決して珍しい事ではない。

そういう点に注目すると、ダイアルアップやブリッジ接続等でインターネットに接続している個人ユーザーは要注意だ。大至急修正プログラムを適用しなければならないのは言うまでもないが、パーソナルファイヤーウォールを導入するか、さもなくばネットワーク共有サービスを「使用しない」設定にする事を強くオススメする。

なおWindows Meについてはこの問題が発生しない事が検証されているが、Windows 95/98は既にサポート期間が終了している為にこの問題の影響を受けるかどうかは検証すらされていない。どちらかと言えばWindows Meの系列なので問題は無いだろうと予想されるが、今後の事を考えると速やかにバージョンアップする事が望ましい。

Windows XPについてはもう1件、「Windows シェルの未チェックのバッファによりコンピュータが侵害される (821557) (MS03-027)」という修正プログラムが出ているのでついでに。

参照

ITmedia news -WindowsのRPCプロセスに「緊急」の脆弱性 2003年7月17日

日経IT Pro -Windowsにまたもや深刻なセキュリティ・ホール,マシンを乗っ取られる恐れあり 2003年7月17日

マイクロソフトTechNetセキュリティセンター

-「MS03-027: Windows シェルの未チェックのバッファによりシステムが侵害される (821557)」に関する要約情報 -「MS03-028: ISA Server のエラー ページの問題により、クロスサイト スクリプティング攻撃が実行される (816456)」に関する要約情報

契約者識別子

Webアクセスが可能な最近の携帯電話ではauでは**「subscriber ID」、J-PHONEでは「ユーザーID」**という契約者識別子が利用されるようになっているそうな。
山のぼせ予備軍

7/12 福岡市博多区にて

これはセッション管理にcookieが使えないから…等という内部事情が発端となったようだが、この契約者識別子は電話番号と同じく、サイトを越えて一意なIDになるのでプライバシーの問題をはらんでいる。

例えば航空券やホテルの予約をしたら契約者識別子と氏名や電話番号との対応表が個々のサイトにできる。またネット通販で本やCDなどを買ったらクレジットカードの情報や趣味嗜好までも紐づけられるかも知れない。

ま、ここまではcookieでも同じ事なのだが、サイトを越えて一意なIDがもたらすプライバシーの問題は、それらの情報が一ヶ所に集まると契約者識別子で結びつけられる事にある。

例えば占いやアンケートなどのサイトで集められる匿名の職業や年収情報でも、契約者識別子で第三者から入手した情報と紐付ける事ができれば価値は格段に高まる。ぶっちゃけて言うと「高く売れる」わけだ。

ただ問題があるとは言っても、契約者識別子を無くして今さら携帯から航空券やホテルの予約ができなくなるのは不便。基本的には信頼できない事業者にも契約者識別子を送出するのが問題なので、ユーザーが識別子の送出可否を随時選択できたり、少なくとも契約者識別子の変更ができるようにすべきだろう。

ちなみにauの**「subscriber ID」はEZwebオプションを一旦解約して再登録すれば変るようだが、J-PHONEの「ユーザーID」**は製造番号なので変更不可。しかもデフォルトで「ユーザーID通知する」設定なので、取り敢えず「通知しない」ように変更をすべきかも。

技術的にはDoCoMoが導入を始めた「FirstPass」ではサイト側の敷居も設定されている事から最も良さげだが、現実的には複数の携帯を使い分けるのが一番無難だったりして。

参照

高木浩光@茨城県つくば市 の日記 -J-PHONEの「ユーザーID通知設定」を試した 2003年7月10日 -ツーカーセルラー東海に期待 2003年7月9日 -とうとうsubscriber IDの収集が始まったのか? 2003年7月8日 -EZwebのsubscriber IDを変更するには 2003年7月1日 -通信キャリアの独占型PKIは安全なのか 2003年6月24日

ITmedia news -ドコモ、FOMA向けクライアント認証サービス「FirstPass」 2003年6月20日

DoCoMo -FOMAによるクライアント認証サービス「FirstPass」を提供開始 2003年6月20日
電子メールの浄化サービス

ITXイー・グローバレッジ株式会社が始めたサーバー向けの電子メールの浄化(アンチウィルスとスパムブロック)を行うサービス。基本的には有料のサービスなのだが、

福祉関係・自然保護等の活動を行っている各種団体やNPOが所有するドメイン、ならびに個人が所有・運用する非営利のドメインについては、有料サービス開始以降も無料でEPOCサービスをご利用頂けます。

という事なので、早速bravotouring.com でも試している。

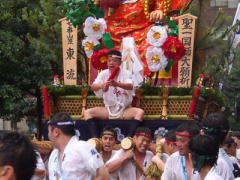
東流の舁き山

7/12 福岡市博多区にて

DNSのMXを代行する形になるだけなので仕掛けは至って簡単。手続きもWebフォームでドメイン等の情報を登録した後に、メールで通知されるURLにアクセスするだけで完了だ。

Webページで解説されている通りにEPOC側でbravotouring.com宛の転送設定が効いている事を確認してから、tinydnsの設定を変更して万事OK。

SPAMは相変わらずやってくるが、Klezだけでもフィルタリングしてくれればありがたい事だ。

ツール・ド・フランスネタ。昨夜のラルプ・デュエズのヒルクライムで力強いアタックを仕掛けて成功したイバン・マヨは新しい力の台頭を感じさせるに十分なパフォーマンスだったが、対して積極的に動く気配を見せなかったランス・アームストロングはマイヨに袖を通したもののちょっと生彩に欠けるような。

今夜はビノクロフの二夜続けてのラストスパートに釘付け。アームストロングも動いてやっと面白くなってきたな〜。

参照

ITXイー・グローバレッジ株式会社 -EPOCから始まる電子メール浄化サービス

JSkySports -ツール・ド・フランス

【緊急】Windowsに3つのセキュリティホール

マイクロソフトからWindowsに3つのセキュリティホールがある事が明らかにされた。

特に全てのWindowsが対象となるMS03-023は、WebページやHTMLメールを閲覧しただけで攻撃プログラムを実行されてパソコンが乗っ取られる危険性がある深刻な問題だ。全てのWindowsは大至急修正プログラムを適用しよう。

なおMS03-025はWindows 2000のみの問題で、MS03-024,MS03-025に関しては先日リリースされたWindows 2000 SP4 でも対処されている、という事だ。

参照

日経IT Pro -Windowsに3種類の深刻なセキュリティ・ホール,すべてのユーザーが対策を 2003年7月10日

マイクロソフトTechNetセキュリティセンター -「MS03-023: HTML コンバータのバッファ オーバーランにより、コードが実行される (823559)」に関する要約情報 -「MS03-024: Windows のバッファ オーバーランによりデータが破損する (817606)」に関する要約情報 -「MS03-025: ユーティリティ マネージャによる Windows メッセージ処理の問題により、権限が昇格する (822679)」に関する要約情報

ウソのようなホントの話

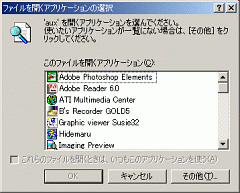
Internet Explorer 6 のアドレスバーに c:\aux と入力すると Ie がフリーズする、というウソのようなホントの話。

ファイルを開くアプリケーションの選択

「auxを開くアプリケーションを…」って何よ?

Windows 9xで “c:\con\con” にアクセスするとWindowsが落ちた、通称 “conconバグ” (そのまんま…か)を髣髴とさせる、ていうよりも対岸の火事じゃあるまいし過去の苦い経験は活きてないのか?と小言の一つも言いたくなるような。こういう歴史は繰り返すなよ。

乗っ取りや情報漏洩等の重大なセキュリティホールでこそないが、ブラウザクラッシャとしては最も簡単な手段だし、スクリプトと組み合わせたらパソコンそのものを使用できなくするDoS攻撃に発展させる事もできるので笑って済ませられる問題ではない。

修正プログラムはまだ公開されていないが、BIOS設定やデバイスマネージャで全てのシリアルポートをDisableにすればフリーズする事は防げるそうなので早速….ていうか、ウチのマシンは元からそうなってるし。(^^)v

で…落ちなくなるのはいいとして、やっぱりデフォルトセキュアの原則からすると**「auxを開くアプリケーションを…」**っていきなり実行しようとするのはイケナイ事だと思います。早く直してよ>マイクロソフト

ちなみにOpera 7.11では落ちたり固まったりする事はなく、タイムアウトエラーになるだけだ。とは言うものの、OperaはOperaで「単純なHTMLコードで起こるDoSの脆弱性」という問題もあるし、それ以前に頻繁に落ちるというのに閉口しているのだが….。取り敢えずMDIbrowserかSleipnirが無難かな。

参照

ITmedia news -Internet Explorer 6が「c:\aux」でフリーズするバグ 2003年7月8日 -Windows 95/98を簡単に落とす“CONCON問題” 2000年2月28日

セキュリティホール memo -concon バグ再び? …

full-disclosure -[Full-Disclosure] Internet Explorer 6 DoS Bug 2003年7月7日

:: Operash :: -[Opera 7] 単純なHTMLコードで起こるDoSの脆弱性 2003年7月1日

MDIBrowser配布用ページ

sleipnir@BearFactory