IT

【注意】Blasterの亜種続発

Blasterと同じくほぼ全てのWindowsに感染するNachiやWelchiaが急増中。一部では「パッチを適用してくれる」などと書いてあるお間抜けなサイトもあるが油断はしないように。

MS03-026のパッチを適用する事によってKB 823980 Scanning ToolやRetina RPC DCOM Vulnerability Scannerなどの検出ツールで見つからないようにするのが目的で、「パッチを適用する」事によって危険性が無くなるわけではない事を認識しておかなければならない。

そういうわけで、アンチウィルスのパターンファイルは細めに更新しましょう。

別件ではマイクロソフトはセキュリティベンダーと共同で「Blasterワーム緊急対策用CD-ROM」をパソコンショップなどで無償配布する模様。これはこれで良い傾向だと思うのだが、一方でメーカーはプリインストールモデルは対策してから出荷するのかなぁ…?下手したらPL法の餌食になるのでは?

クロスウェイブが経営破たん

IIJ・ソニー・トヨタというビッグブランドが揃ってもダメだったとは…。通信業界も厳しいなりねぇ。

参照

ITmedia news -感染を広める新ワーム「Nachi」、日本語版Windowsでは脆弱性はそのまま放置 2003年8月20日 -帰ってきたSobig――爆発的に拡散する新亜種「Sobig.F」 2003年8月20日 -新ワームとウイルスの2重攻撃でネットワーク渋滞 2003年8月20日 -ネットワークに依存しすぎた〜マイクロソフト 2003年8月20日 -IIJ・ソニー・トヨタが出資のクロスウェイブが経営破たん、負債684億円 2003年8月20日

【注意】ハードディスクレコーダーにもBlaster感染の危険あり

心配していた未来がいよいよ現実に。

NECのネットワーク対応HDDレコーダーSmartVision Pro HD40にはWindows NT Embeddedが載っているらしく、一部のユーザーからMS03-026の脆弱性がある事が報告されている。これは取りも直さずBlasterワームに感染する可能性があるという事で、いよいよ家電品もウィルスに感染する時代になってきたという事だ。

ちなみにNECは Windows NT 系OSである事は認めているものの、

「既に HD40 は生産終了した機種なので脆弱性があったとしてもアップデートはないものとお考え下さい」

という回答だったそうな。まぁ135/tcpはルーターで防げるし、感染してビデオレコーダーが落されたり再起動する程度では大した被害は無いのだが、もしワームも外部から自由に操作出来る高度なもので、しかも問題の機械が熱器具だったら最悪火災に至る事もあるわけで…と思うと恐ろしいなぁ。

HDDレコーダーの他にもプリンタサーバの類でも検出されているという話しもあり、ぜひKB 823980 Scanning ToolやRetina RPC DCOM Vulnerability Scannerを使ってLAN内をチェックしてみよう。

またW32/Sobig.Fというメールの添付ファイルで感染を広げるワームが急激に増えているという警報も出ている。19日夜現在、アンチウィルスソフトも対応していないそうなので、くれぐれも怪しげな添付ファイルは開かないように。

今日も最高気温は最高気温33℃を記録し、非常に暑い一日だった….(–;;。

参照

Port139 メーリングリスト -[port139ml:03920] Re: Blaster ワーム の対策ツール

NEC - 【MS03-026チェックツール】

マイクロソフト サポート オンライン -KB 823980 Scanning Tool を使用して、セキュリティ修正プログラム 823980 (MS03-026) がインストールされていないホスト コンピュータを特定する方法 (CUI)

eEye Digital Security -Retina RPC DCOM Vulnerability Scanner (GUI:メールアドレスの登録要)

Blasterワーム沈静化

お盆休み明けで再活性化が心配されたが、ニュースなどでの報道が功を奏したかあっけなく沈静化の気配。

秋空!?

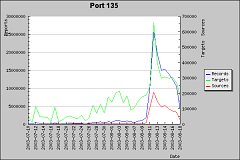
http://isc.incidents.org/port_details.html?port=135

それでも1ヶ月前から既知の問題であるにも関わらず、(ある程度予想はしていたものの)修正プログラムの適用が徹底されていなかったという事実にはかなり不安が募る。

今回は活発化する少し前に内部解析が済んでいたのでこういった対策が執れたが、感染して即活発化するSQL Slammerのような凶悪なタイプだったらひとたまりもなかったのではなかろうか?

逆に今回の騒ぎで修正プログラムの適用が進んだとすれば、ある意味Blasterがワクチンとしての役割を果たしたという事も言えるかもしれない。もちろん作者がそういう意図を持っていたとは思えないし、例えそうだとしてもやってはならない事だが。

ところでマイクロソフトはwindowsupdate.comのDNS情報を削除して、BlasterによるDDoS攻撃に対応したそうな。そういえばwindowsupdateってばhttp://windowsupdate.com/ から http://windowsupdate.microsoft.com/ に変ってたのねん。て感じ。

参照

ITmedia news -Windowsワーム感染拡大が物語る「パッチの限界」 2003年8月18日 -「ネットの怪物」を生み出したのは作者ではなくユーザー 2003年8月18日 -ワーム対策でWindows Updateのアドレス変更 2003年8月18日 -つかみづらいMSBlast感染台数、便乗デマメールも登場 2003年8月18日

goo news -NEC、郵政公社でも感染 ブラスター対応で課題も 2003年8月18日

【注意】Blasterワーム続報

昼過ぎから http://www.microsoft.com/japan/ へのアクセスができなくなってて**「Blasterワームによる攻撃が始まったか!?」**と思ったものの、夜になって問題は解消。

インターネット全体のトラヒック(混雑状況)を示すISCのステータスも green に戻っているのでマスメディアの報道などからのWindows Updateへのアクセスが集中したものという見解もあるが、個人的見解としてはBlasterによるDDoS攻撃に備えたサイトのメンテナンスやプロバイダーによる遮断オペレーション等が行われたのではなかろうかと思う。何はともあれ沈静化に向かっている気配は安心材料だ。

とは言え会社などで多数のPCを管理している人にとっては、休み明けに真っ先にやらないとならない事はMS03-026に対応してないPCを探し出すというなかなかやっかいな作業であろう。これについてはマイクロソフト サポート オンラインやeEye Digital Securityからネットワーク経由で確認するツールが無料で提供されているので利用すると良いだろう。
ちなみに北米西部を襲った「北米史上最大の停電」。いくつかの原発が停まった事よりも、バックアップシステムが期待通りに機能しなかったのが最大の問題で、今後の原因究明に注目したい。時期的にBlasterワームがトリガーとなった、等という事になるとおもしろいのだが。

参照

マイクロソフト サポート オンライン -KB 823980 Scanning Tool を使用して、セキュリティ修正プログラム 823980 (MS03-026) がインストールされていないホスト コンピュータを特定する方法 (CUI)

eEye Digital Security -Retina RPC DCOM Vulnerability Scanner (GUI:メールアドレスの登録要)

goo ニュース -新ウイルスの影響回避 マイクロソフトの対策奏功 2003年8月16日

【警告】Blasterワーム続報

いよいよW32.Blaster.Wormが猛威を揮い始めた。JPCERTからも緊急注意が出されたし、19時のNHKニュースでもトップ扱いだ。

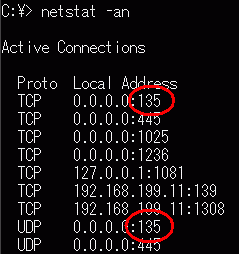
netstat画面

正常なnetstat結果。DCOMを無効にしたからといって135/tcpを閉じてしまうわけではないが、もし:4444があったら感染の可能性大

今後注意しなければならないのは、慌ててWindows Updateしようと無防備の状態でインターネット接続し、攻撃を受けて更新する前に感染してしまう事。

つまりミイラ獲りがミイラにならないように、まずはインターネットに接続せずに対策をとるという事が肝心だ。

そういうわけでオフライン環境でも可能なMS03-026対策としては「DCOMを無効にする」という方法がある。

DCOMを無効にする事によってActive Directoryなどに悪影響が出ると言われているが、アプリケーションの動作に問題が出るようならば修正プログラムの適用後にDCOMを有効に戻せば良いし、あまり影響無いホームユーザーには永続的に無効にする事をオススメしたい。

手順は小島さん@龍谷大とこの「DCOMを無効にする方法」が詳しいので参考に。またWindows 2000 Serverは**「管理ツール」→「コンポーネントサービス」**からWindows XPと同じ方法で無効にできるそうだ。

但しSP2以前のWindows 2000では「DCOM が無効になっていてもリモート クライアントが COM サーバーを起動できる」という問題もあるので、油断は禁物だ。

ワームがWindowsを終了あるいは再起動させるというウワサもあるが、ワームが外部への攻撃・感染動作を始める事によってWindowsが異常終了するのではないかという話しもあって、真偽のほどは定かではない。

ちなみにインターネット全体のトラヒック(混雑状況)を示すInternet Storm Center(ISC)のステータスはすでにyellow cautionで135/tcpパケットも赤丸急上昇なのだが、bravotouring.com では全く検出していない。coara でブロックしてくれてるのかな?

14日0時現在、早くもWindows Updateダメっぽいぞ!?

参照

Internet Watch -爆発的流行の兆し? Blasterウイルス対策マニュアル 2003年8月13日

日経IT Pro -Windowsのセキュリティ・ホールを狙うワーム,国内でも感染を拡大中 2003年8月13日 -なぜWindowsが再起動させられるのか?――「Blaster」ワームの謎を解く 2003年8月13日

小島さん@龍谷大 -「DCOMを無効にする方法」

JPCERT 緊急報告 -TCP 135番ポートへのスキャンの増加に関する注意喚起 2003年8月13日

マイクロソフトTechNetセキュリティセンター -Blaster に関する情報 (8/12 公開) -マイクロソフト サポート技術情報 - 289116「DCOM が無効になっていてもリモート クライアントが COM サーバーを起動できる」

【注意】Blasterワームが流行の兆し

さぁ夏休みシーズンを見計らったように先のセキュリティホールを悪用したW32.Blaster.Wormが大流行の兆し。

このワーム自体がパソコンに強烈なダメージを与える事は無いけれども、外部から自由にパソコンが操作されるようになってしまうので、第2弾の攻撃を受けたら致命傷になる可能性が極めて高い。また他のパソコンに対して感染・攻撃活動を行う事がわかっているので、大至急ウィルス定義ファイルの更新を行おう。

ルーターに関しては135/TCP,4444/TCP,69/UDPの各ポートを閉じよう。ていうか、ルーターのポートは全て閉じてから必要なものだけ開けるべし。これ基本です。

また、解析の結果8月15日から年末までwindowsupdate.comに対してDoS攻撃を行う事がわかっており、暫くはWindows Updateができなくなる可能性がある。

参照

Internet Watch -Windowsの重大な脆弱性を攻撃するウイルスを危険度を上げて警告 2003年8月12日

シマンテック -W32.Blaster.Worm -W32.Blaster.Worm 駆除ツール

24時間常時接続メーリングリスト -[connect24h:6202] 流行の兆かな 2003年8月12日

マイクロソフトTechNetセキュリティセンター -「MS03-026: RPC インターフェイスのバッファ オーバーランによりコードが実行される (823980)」に関する要約情報

Windowsのセキュリティホールに対する攻撃が始まる

国内最大手のセキュリティ・ベンダー、ラックから、先月17日に公表されたWindowsの深刻なセキュリティホールに対する攻撃を検知した事が発表された。

雨に濡れるヘルメット

大分県九重町、岡嶋牧場にて

今回の攻撃との関係は不明だが、2日にはMS03-026セキュリティホールを悪用するウィルスも発見されているので、いよいよ懸念が現実の驚異になり始めている。

不用心な個人ユーザーが大勢感染してしまう事を考えるとインターネットに与える影響はSQL Slammerワームとは比較にならないほど甚大で、数時間でインターネット全体がパンクしてしまう可能性も懸念される。

繰り返しになるがもはや一刻の猶予もできない状態なので、インターネットに繋ぐパソコンには修正プログラムの適用が必須。すぐにWindows Updateしよう。ついでにウィルス定義ファイルの更新も忘れないように。

できればルーターやパーソナルファイヤーウォールで不要なポートはすべてふさいでおく事を強くオススメする。

台風10号接近中

今夜から雨…という予報を裏切って昼過ぎから雨。万全を期してMTBで行かなかったのは大正解だった。涼しくて過ごしやすいのは大助かりだが、明日は会社行けるのかな?

参照

日経IT Pro -さらばPC-98,NECが受注終了を発表 2003年8月7日 -“超特大”のセキュリティ・ホールを悪用する攻撃をラックが検知 2003年8月6日 -“超特大”のセキュリティ・ホールを突くコードが“予想通り”公開 2003年7月28日 -Windowsにまたもや深刻なセキュリティ・ホール,マシンを乗っ取られる恐れあり 2003年7月17日

ラック -JSOC 緊急レポート(MS-RPC)[速報] 2003年8月6日

Internet Watch -2週間前に発見されたばかりのWindowsの重大な脆弱性を攻撃するウイルス 2003年8月4日

シマンテック -Backdoor.WinShell.50 -Backdoor.IRC.Cirebot

ITmedia news -NEC「PC-9800シリーズ」ついに受注打ち切り 2003年8月7日 -備えあれば憂いなし――Windows RPCのセキュリティホールへの対処策 2003年7月28日

マイクロソフトTechNetセキュリティセンター

【深刻】Windowsのセキュリティホールを攻撃するツールが公開

17日にマイクロソフトから公開されたWindowsの非常に深刻なMS03-026:RPC インターフェイスのバッファ オーバーランによりコードが実行されるセキュリティホール。

飛旗競演会風景

北九州市戸畑区にて

この脆弱性は、ユーザーがHTMLメールを開いたり悪意のあるサイトにアクセスしたりしなくてもネットワークに接続しているだけでハードディスクをフォーマットされたり、ワームに感染したりする深刻な問題であるのは既に書いた通り。

ここにきて、危惧されていた悪用可能な(Exploit)コードがInternetで公開された事から、攻撃を行うワームの出現はもはや時間の問題と言える状況だ。

つまり、もはや一刻の猶予も許さない史上最悪の問題と認識して、テストの有無を問わず社長が何と言おうが、直ちに今すぐ修正プログラムを適用しなければならない。

特にルーターなどでRPCがフィルタリングされる企業ユーザーよりも、モデムでダイアルアップ接続している個人ユーザーが重大な危機に瀕していると言える事から、ワームが出現するとかなりの個人ユーザーが感染することは避けられず、SQL SlammerやNimdaのケースとは比較にならない史上最悪の大事件になりそうなイヤな予感がする今日この頃。

そゆわけで、もし知人や友人でパソコンに詳しく無い人がいたら、「何はなくともWindows Updateしとこうぜぃ!!」と猛烈に勧めましょう。

またルーターでフィルタリングしているLANでも内部感染によって蔓延する事も考えられるので、ネットワーク管理者は万が一の場合でもRPCが外向きに出ないようにルーターが設定されている事を確認しよう。

参照

ITmedia news -備えあれば憂いなし――Windows RPCのセキュリティホールへの対処策 2003年7月28日 -Slammerの二の舞? Windows RPCの脆弱性悪用コード公開で高まる不安 2003年7月28日 -WindowsのRPCプロセスに「緊急」の脆弱性 2003年7月17日

日経IT Pro -“超特大”のセキュリティ・ホールを突くコードが“予想通り”公開 2003年7月28日 -Windowsにまたもや深刻なセキュリティ・ホール,マシンを乗っ取られる恐れあり 2003年7月17日

マイクロソフトTechNetセキュリティセンター