IT

少し情報を整理する

まずoffice氏本人による経緯の説明はhttp://www.office.ac/tearoom/noframe.cgi?max=1000#No.1616。「不正アクセス行為」に該当するかどうかはまだどちらとも言えない。一方でゼロデイだから「威力業務妨害」という判断はあり得るかも。もちろん本人に妨害する意図があったとは思ってないが結果責任として追わなければならない、と言われれば反論しづらい。

問題のCGIを作りASKACCSをホスティングしていたのはファーストサーバーからは未だ音沙汰なし。サイトを運営していたヨセフアンドレオンは2月4日の「きまぐれコラム」で

ASKACCS「著作権・プライバシー相談室」を閉鎖に追い込んだ憎っくきサイバーテロリスト、「officeこと、河合一穂」がついに逮捕されました! 本日の逮捕にあたっての声明文は、こちらです。 それにしても、私、どうしても納得がいきません。officeは「脆弱性を指摘するためにやった」と言っているみたいですが、社長と面会したときには全然違うことを言っていたし。だいたい「脆弱性を指摘するため」なんて、犯行の動機としてあまりにも脆弱です。そんなことのために一線を越える人なんているわけがありません。きっと、他にもっと切実な動機があったんだと思います。ただ、それを口にすることができないんで、「脆弱性」とか言っているんでしょう。 とにかく、裁判になったら社長も法廷に立つようですから、みんなでお弁当を持って傍聴に行きましょう。

とぶち上げ、

●また、当社といたしましては、今回の事件の犯人がセキュリティの専門家を自任する人物で、その犯行の現場がセキュリティ関係者によるイベントだったという事実を重く受け止めています。 現在、ASKACCSの再開に向けた作業を進めていますが、 セキュリティの専門家やセキュリティ技術に依存しないセキュリティのあり方、セキュリティに依存しない情報社会のあり方を模索していかなければならないと考えております。

…等というわけわかんない声明文(googleキャッシュ)を出していたのだが、6日09:54:58頃にサクッと削除した。おやっ?と思ってたら取引先ページからACCSが消えたという事がわかったので、どうやらバッサリ切られた(笑)模様。ACCSにはちゃんと良心があるようで安心した。

2004/03/22追記:ヨセフアンドレオンの「声明 officeこと、河合一穂の逮捕にあたって」http://www.josephandleon.co.jp/seimei.htmlが復活してる!?

参照

ITmedia http://www.itmedia.co.jp/

Tea Room for Conference http://www.office.ac/tearoom/noframe.cgi

有限会社 ヨセフアンドレオン http://www.josephandleon.co.jp/

ACCS不正アクセス 京大研究員逮捕事件に関するテンプレ http://www.geocities.jp/officeandaccs/
office氏逮捕の波紋

今日もセキュリティ関連のMLはこの話題で持ちきり。11月に自らの非を認め、ACCSに対しても身分を明らかにしていたのに、なぜ今頃になって逮捕されなければならなかったのか? 普通なら任意出頭させてから署内で逮捕するくせに直々に京都まで出向き、用意周到にもカメラの前で逮捕連行した警視庁のあざといデモンストレーションを思うと、やっぱり「京都府警に対する並々ならぬ対抗意識が背景にある」と考えるのが最も合理的で理解し易い。

片や、京大研究員によるハイテク犯罪というスキャンダル性から安易に警視庁の尻馬に乗って権威のプロパガンダに荷担する情けないメディアが多い中、Mainichi INTERACTIVEの「ネット界も困惑? ACCS不正アクセス事件」はマトモでちょっと救われた。

ただ気になったのが

法的に言えば、個人情報を外部に流出させたり、ダウンロードしなくても、通信が行われている不正アクセス自体が違法行為となるというわけだ。

と言い切っている一節。件の脆弱性はCGIに与えるパラメータを書き換えると蓄積した個人情報が纏めて表示されてしまうという問題だったそうで、これまでのようにIDとパスワードを破ったわけではない(落した個人情報が1184人分に及ぶ事からも正鵠を射ていると思われる)らしい。こういう手法をして「不正アクセス行為」となるのかどうか、まさに意見の分かれているところだ。

CGIパラメーターのIDと思われる数値をあてずっぽうに入れるのはどうだ?とか、アドレスバーを編集してURLの上位へ辿る事すら違法行為となるのではないか?という極論すらあるのだが、こればっかりは判例が出てみない事には憶測の域を出ないわけで、暫くは脆弱性の調査は非常にやりにくくなったと感じているエンジニアは少なくないだろう。

という事からも

善意のぜい弱性の指摘が萎縮するのを問題と見るネット関係者もいる。こうしたなか、経済産業省は情報処理推進機構(IPA)に委託し、ぜい弱性対策の研究を始めた。ぜい弱性を発見したらどこに届け出て、不正アクセス禁止法に抵触せず、ぜい弱性の指摘をするにはどうしたよいのかなどについての基準作りを行うものだ。年度内にも結論が出ることが期待される。

という話があるのだが、去年発足した「特定非営利活動法人日本セキュリティ監査協会」という組織はそれとはまた違うのだろうか? いずれにせよ、不正アクセスになる/ならないを明確化した基準を早く作って欲しい。

ところでところで、ASKACCSのCGIを作ってレンタルしていた一方の当事者ファーストサーバーの名前がどこにも出て来ないのはどういうわけだ? お咎め無しで良いですか? そうですか?

こっそりWebを飾っていた「印刷したら他人の確定申告書 国税庁HPでミス」という記事。

香川県の男性が入力して印刷ボタンをクリックしたところ、愛知県の男性の申告書が印刷されるなど、入力者と別人の申告書が出てきたケースが4件あった。いずれのケースも、2人が同時に印刷をクリックしたところシステムが対応できず、別人のデータが上書きされ出力されてしまったという。

まぁセキュリティインシデント言えばそう言えなくもないが、あまりに情けないバグだ。他ならぬ自分自身で、去年の今頃このシステムを使って還付申告書を作成したのだが、この程度のケースもテストで洗い出せてなかったとは恐るべし。

こっちもせいぜい指名停止程度のペナルティ止りで、法的なお咎めは無しですか?

参照

ITmedia http://www.itmedia.co.jp/

Mainichi INTERACTIVE http://www.mainichi.co.jp/

A.D.2003 http://www.ad200x.net/

経済産業省 http://www.meti.go.jp/

パレットフォトシェア

フジカラーパレットプラザを運営するプラザクリエイトがパレットフォトシェアというサービスの実験運用を開始した。プレスリリースによると

「パレットフォトシェア」は、インターネット接続環境にある本ソフトウェアをインストールしたパソコンであれば、登録メンバー同士が画像・その他のデータを、ダイレクトに送受信することができ、リアルタイムで画像を共有・交換したり、チャット機能を使って画像にコメントを入れたアルバムを楽しく簡単に作成できます。 そして、交換した画像やグループで編集したアルバム画像を、いつでもお好きな時間に、簡単な操作でプリントのご注文をいただけます。プリント注文はご指定のパレットプラザ店舗のプリントオーダー専用受付機にダイレクトに画像データを転送し、銀塩方式にて出力した高画質プリントをご指定のパレットプラザにて、当日※2にお受取りが可能です。

という事だが、個人的にはリアルタイムで画像を共有したりチャットする必要性は全く必要としない。でも、世間ではネットゲームが流行っているという話しから想像するとそれなりのニーズがあるかも。

ただYahoo!フォトやinfoseekフォトアルバムのようなサーバにアップロードする形でなく、P2P接続とした構成は新しい考え方はどうだろう? 常時接続環境が普及したとはいえパソコンを常時起動したままにしている人が多いとは思えないのだが。チャットという通信形態には相性が良いと思うが、画像共有ベースで考えるとその辺りが使い勝手のネックになりはしないかと懸念する。

まぁ取り敢えずパレットフォトシェアをインストールするとネットプリントの初回プリントが50枚まで無料サービス(Lサイズ)というのはウレシイかも。残念ながら店頭で受け取れる加盟店はまだ都内の一部に限られているが、全国一律200円で郵送してもらえるというのはお手軽だ。実験サービスは2004年3月31日までの期間限定なのでお早めに。

なおFAQに書かれている

パレットフォトシェアに登録できる画像フォーマットは、JPG(拡張子.jpg)のみです。 その他の画像フォーマットは登録することができませんので、ご了承ください。 また拡張子が “jpeg” の画像は登録できません。あらかじめ “jpg” に変更してお使いください。

というのは手抜きでは? 試験サービスということもあり大勢には影響無いと判断したのだろうが、本サービス開始時には利用者に手間を煩わせる事ないようソフトの改善を期待したいところだ。

参照

INTERNET Watch http://internet.watch.impress.co.jp/

プラザクリエイト http://www.plazacreate.co.jp/

パレットフォトシェア http://photo.80210.com/

フジカラーイメージングサービス http://www.fujicolor.co.jp/

Internet Explorer 用の修正プログラム

昨年から問題になっていたURL詐称(スプーフィング)に対処する修正プログラムがやっとリリースされた。但し、これで先の不具合が改修されるわけではなく、ユーザー名とパスワードをURLの中に含めることができなくする事によって暫定的に危険を回避するだけのものである。

一方でこの仕様変更によってアクセスに影響を受けるWebサイトが少なくないかもしれないので、社内システムのUIにブラウザを使っている場合はかなり注意が必要だ。詳細はマイクロソフト サポート技術情報 - 834489を参照。

2ヶ月近くを経ても改修できなかったのねんという残念感もあるが、取り敢えずは危険を回避する手段を提供したマイクロソフトのスタンスは評価したい。…のだが、この修正プログラムを適用すると認証ダイアログボックスで「パスワードを保存する」を選択しても保存されない場合がある、という問題も報告されており、やっぱりなんだかなぁという感じだ。

ちなみにトラブル・メンテナンス速報によると

この現象が発生した場合、以下の手順でユーザー名とパスワードを表示させることが出来る場合があります。

  1. 一旦、全ての Internet Explorer の画面を閉じる
  2. Internet Explorer を起動する(どのページを表示していてもかまいません)
  3. もう一つ、別に Internet Explorer を起動する
  4. 2番目に起動した Internet Explorer で、ユーザー名とパスワードの入力を行うダイアログボックスを再度表示する

という事だ。

参照

ITmedia http://www.itmedia.co.jp/

TechNetセキュリティセンター http://www.microsoft.com/japan/technet/security/

メンバーズホームページ終了のお知らせ

というメールが@niftyから届いた。

今回「メンバーズホームページ」の利用者の減少に伴いまして本サービスについては、2004年8月31日をもって終了させていただくことになりました。

という事だ。自宅サーバーがあるからもう@niftyのレンタルWebサイトも不要かなぁ…と思ったのだが、http://homepage3.nifty.com/yano/が取得できたので、取り敢えず移行する事に。

なお、今日からアット・ホームページの基本(無料)容量が20MBに増量されている。既に10MBで利用中のユーザーも設定を変更する事により恩恵を受けられるので手続きをすべし。

そういえばココログのアカウントも取得していたのだが、すっかり忘れてたよ。

参照

アット・ニフティ http://www.nifty.com/

ココログ http://www.cocolog-nifty.com/

ITmedia http://www.itmedia.co.jp/

ルートサーバのIPアドレスが変更

b.root-servers.netの旧アドレスは「128.9.0.107」だったが、新たに「192.228.79.201」に変更となった。

という事で、早速/etc/dnsroots.global を変更しておいた。あと役立ちそうなパスワードにまつわる記事を備忘録。

参照

日本レジストリサービス http://jprs.jp/

ITmedia http://www.itmedia.co.jp/

MyDoomが増殖中

電子メールの送信エラーを装って感染を目論むウィルスMyDoomが爆発的に増殖中で、「Mail Delivery System」「Test」「Mail Transaction Failed」などの件名で届くメールには要注意だ。

ITmediaの記事“MyDoom、「史上最悪」は確実か”によると

メールフィルタリング企業MessageLabsはMyDoom感染メール340万通を検出、ピーク時には12通のうち1通はMyDoomだったとしている。これに対し、SoBig.Fは感染総数330万通、ピーク時の割合は17通に1通だった。MyDoomは現段階でMessageLabsの最も活動したウイルスの歴代5位に位置し、SirCamなどを上回っている。

そうで、現に手元でも昨日からエラーメールが急激に増えていて、MyDoomに依るものと思われる。

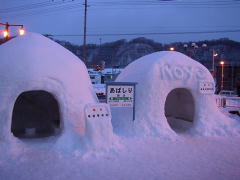
かまくら

去年の今頃、網走にて

迷惑なのはMyDoomそのものが送信するメールだけでなく、宛先ユーザー不明やアンチウィルスによって検出されたという理由から詐称された人へ戻される(bounce)メールが増えている事だ。こうなった場合メールサーバーによって更に封入(BASE64エンコード)されるので、MyDoomによる悪巧みがわかりづらくなる。

スパマーやウィルスによるfrom詐称が広まるに連れ、バウンス(bounce)メールに関して「デメリットの方が上まわっている」という懐疑的な意見が高まっていたところだが、やはりこうなってしまっては「バウンスメールの送信は止めるべき」という意見に傾かざるを得ない。

既にbravotouring.comではスパムのサンプル収集という意図も兼ねてバウンスしないようにしているのだが、Niftyなどの大手ISPが単純にバウンスを中止するとメールアドレスを打ち間違えたりしてもエラーが戻って来なくなるので、自分が送ったメールが届かなかったという事すらわからなくなる。ただ「送信者が確実でない」「受信されたかどうかもわからない」という事になると、利用者の使い勝手に深刻な影響を及ぼす可能性があり、電子メールシステムの根底を揺るがす大問題にまで発展する恐れがある。

参照

ITmedia http://www.itmedia.co.jp/

MBSA 1.2日本語版

マイクロソフトから待望のベースラインセキュリティアナライザ(MBSA)日本語版がリリースされている。

WindowsやInternet ExplorerのみならずOffice等アプリケーションの修正プログラムの適用不足や、サービスやパスワード等の設定状態までも含めてセキュリティの弱点を検出してくれるツールだ。

インストールや使い方は簡単だし、LAN経由で接続されたパソコンもチェックする事ができるので、ぜひ使ってみるべし。

参照

ITmedia http://www.itmedia.co.jp/

TechNetセキュリティセンター http://www.microsoft.com/japan/technet/security/

日本語版 MBSA 1.2 早期提供のお知らせと利用上の注意点

Windowsコンソーシアム

は活動終了したのかな?

参照

日経IT Pro http://itpro.nikkeibp.co.jp/

@nifty PC Users’ Guide Forums(FPCU) http://forum.nifty.com/fpcu/

YanaKen’s Page http://homepage3.nifty.com/yanaken/

Windows コンソーシアム記念館 http://www.wincons.or.jp/

技術再発見――DOS/V

「IBM DOS Jバージョン4.05/V」がデビューした1990年。奇しくも次世代のプラットフォームとして派手なグラフィックインタフェースを身に纏ったWindows 3.0が発売され、パソコンのインフラとして次のステップが見え始めた世代の転換点であったと言えよう。

そういう時代の援護が背景にあったとしても、外圧以外には破れないと思われたNEC PC98帝国の牙城を崩す先鋒となったDOS/Vは、伝説として語られるに値する国産テクノロジと言って過言ではないだろう。

当時はAX機(こいつも懐かしい)をターゲットにビジネスを行っていた関係からNiftyのIBMPROフォーラムに出没し、DOS/VのAPIでAXのROMフォントをサポートするFONTAXなるドライバを開発したり、本家のSURF007さんに依頼されてV-TEXTドライバーの動作確認をしたり、ホビイストとしても実にエキサイティングで充実したいい時代だったなぁ。

何気にNiftyのデータライブラリを覗いてみたらFONTAXは無くなってたのだが、転職した時にでも削除しちゃったかな? まぁとうの昔に役割は終わっているソフトなんで欲しい人なんていないだろうが、何世代も経たハードディスクに残っているのは自分の公開作品としての愛着だろうなぁ。アセンブラで1000行のソース、いま見ると我ながら笑っちゃうのだが。

ちなみにSURF007さんというのは、当時日本IBMのマーケティング担当としてDOS/Vを売り込んでいた中林千晴氏であり、現在リンクシス・ジャパンのゼネラルマネージャーとして活躍中というのも隔世の感がありあり。何もかもみな懐かしい。