SNMPの脆弱性
SNMPはプロバイダのルーターなどあらゆるネットワーク機器に実装されているので、もしかするとInternetそのものが麻痺してしまうなど、Internet Explorerのそれとは比較にならないほど広範囲には影響が及ぶ可能性があり、脆弱性が日の目を浴びたからには早いところ対応をしないとえらい事になるかもしれない。
取り敢えずネットワーク管理者は各ベンダーからのアナウンスに注意して、然るべき対応を取らなくてはならない。
参照
参照
SNMPはプロバイダのルーターなどあらゆるネットワーク機器に実装されているので、もしかするとInternetそのものが麻痺してしまうなど、Internet Explorerのそれとは比較にならないほど広範囲には影響が及ぶ可能性があり、脆弱性が日の目を浴びたからには早いところ対応をしないとえらい事になるかもしれない。
取り敢えずネットワーク管理者は各ベンダーからのアナウンスに注意して、然るべき対応を取らなくてはならない。
参照
肝心要のapacheのログ解析を組み込むのを忘れてたので格闘する。なかなか思ったようにはいかないもんだ。
ちなみにtcpanalogの出力を見ると、不届きモノがftpで繋ぎに来ている形跡がありあり。やっぱり油断も隙もないねぇ。
参照
1月29日に書いたMacの脆弱性だが、Webブラウザに限った話に留まらずFetchなどを使って手動でダウンロードしても起り得るMacのオペレーティング環境そのものが抱える大きな問題にまで発展している。乱暴に言うとMacでインターネットをしてるユーザーがみんな対象になると言ってよい程、影響は大きい。
前回は取り敢えずダウンロードできないように設定した方が良いと書いたのだが、問題の本質はダウンロードした後に自動的に実行してしまうという事であり、例え手動でダウンロードしても自動実行してしまう契機があったという事なのだ。
というわけで、下記リンク対処法を参照の上"◆重要度が高い必須の対処"を実施する事を推奨する。
参照
リンクとか備忘録とか日記とか -2002.01.28 番外編:Auto file execution vulnerability in Mac OS -対処法
Linuxサーバーのログ解析ツールqmailanalogとtcpanalogをsetupした。どちらもcron.dailyで起動してpostmasterへメールでレポートするようにしたが、weeklyでも大丈夫かなぁ…?
参照
という事でMicrosoftからWindows 2000 SP2以降のセキュリティパッチを集積したRollup Packageが提供されたので、Windows 2000ユーザーは保険だと思って適用しておいて下さい。
但し16MBあるのでダイアルアップユーザーはおまけCDを待つのが得策かと…
参照
Microsoft - Windows 2000 -Windows 2000 Security Rollup Package 1(Link先を日本語版に改訂) -ダウンロードはこちら(Link先を日本語版に改訂)
セキュリティホール連発のInternet Explorerとはいえ、なかなかNetscapeに乗り換える事もできない現状で少しでも安心してWebアクセスできるよう、Internet Explorerのセキュリティを強化する設定を取り急ぎ纏めてみました。
Internet Explorerの推奨設定として公開しますので、参考にしてみて下さい。
MacintoshのIe 5.x環境でも、悪意あるWebページ管理者が既知のファイルを起動できてしまう(つまり破壊的なScriptをダウンロードして自動実行させる事も可能となる)という脆弱性が指摘されている。ちなみにMacOS 9.x版 Ie 5.1.3 や iCab Pre2.7 でも発生し得るという事なんで、まずは下記リンクを参照して速やかに然るべき対処を行う事を猛烈に推奨します。
が、書いてある事がちと難しい気がするので、よくわからない人は取り敢えず「IEのセキュリティゾーン設定で“高”にするか、“カスタム”にして [ファイルのダウンロード] を“無効”にする」ようにして下さい。残念ながらこれだけで万全とは言い切れませんが、おかしなものをダウンロードしないだけでもかなり危険性は小さくなります。
参照
リンクとか備忘録とか日記とか -2002.01.28 番外編:Mac IE file execution vulnerability -対処法
24日、SONYの人気パソコンVAIOの国内87機種89万台にバンドルされているCyberSupportというソフトウェアに起因するセキュリティホールが存在する事が発表された。該当する機種のユーザーは下記リンクよりセキュリティ強化プログラムをダウンロードして速やかにアップデートを行う事を推奨する。
この脆弱性はCyberSupportのActiveXコントロールに問題があって、CyberSupportをインストールしている環境(使用しているかどうかに関らず)において「Internet Explorerで"ある"スクリプトの記入されたHTMLページにアクセスすると、最悪ローカルディスクのデータを消去したりされる可能性がある」という事だ。なおOutlook Expressで特定のHTMLメールを表示した場合も同じ。
実はこのCyberSupportソフトウェアはATOKや一太郎で有名なJustSystemの製品で、東芝のDynaBookや日立のPriusなど他社の一部モデルにもバンドルされているらしいので、ひょっとすると波紋はまだまだ広がるかも。油断は禁物である。
取り敢えずは"セキュリティの設定"でActiveXやスクリプトを使用しないようにしておけばよいので、やっぱりActiveXやスクリプトは安易に使わない方が良いよね〜、と改めて思う。
なお今回SONYは、Webサイトでの情報公開や電子メールによる通知だけでなく郵便や特設電話相談窓口による対応も適切かつ速やかに行っており、企業としての良心を感じさせる。社会的な責任を担う企業たるもの、どこでもこうあって欲しいものだと切に願う。
参照
Internet Watch - ソニー、VAIOにセキュリティー脆弱性があると発表
PC Watch - バイオ用サポートプログラムにセキュリティ上の脆弱性
セキュリティホールmemo - ソニー、「バイオ」専用プログラムにセキュリティ・ホール
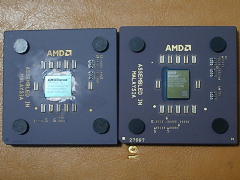
左が700MHz,右が1.2GHz
今朝は今シーズン一番の冷え込みを記録し、雪まで舞った福岡。だからどうしたっちゅう事は無いですが….
AMDのDuron 1.2GHz(Morgan) リテール版が10,970円(@Faith博多店)だったので、2002モデルつ〜ことでメインマシンのCPUをUpgrade。これでYANOもギガヘルツの壁を越えた。
通常の使用では700MHzでも特にストレス無かったし、700MHzから1.2GHzというのは余り変わらないような気がしていたんだが、よく考えると約1.7倍もの高速化。さすがに体感的にも違うのは歴然。(^^)v
故障時のストックとして昨年末にMAXTORの20GB HDD DiamondMax D540X 7,980円に加えてAMDのDuron 700MHzバルク版 3,980円(@DOSパラ博多店)を買っていたのだが、世の中そんなもんである。良き哉、良き哉。(^^)v
「Outlook Express Update」という題名のe-mailを装って到着するGiggerはJavaScriptで記述されたワームで、うっかり"Mmsn_offline.htm"という添付ファイルを開いてしまうと感染する恐れがある。
もし感染してしまうとパソコンを再起動した時にハードディスクをフォーマットしてしまうという凶悪なものなので、日ごろから(実行形式かどうかに限らず)添付ファイルは安易に開かないように注意すべきであるし、また無用な添付ファイルの乱用は避けるべきであると言えよう。
参照
ZDNET 注意! 危険度「高」のGiggerウイルス
Internet Watch シマンテックやトレンドマイクロ、新種ウィルス「Gigger」を警告
シマンテック SARCJ JS.Gigger.A@mm
こっそりチャットを復活