IT

【警告】W32/SQLSlammer 続報

下で一般ホームユーザーのパソコンに感染する危険性はまず無いと書いたのだが、その後マイクロソフトから出された「SQL Server および MSDE を標的とした SQL Slammer ワームに関する情報」によるとサーバーだけでなくクライアントも影響を受ける可能性がある事が明らかになった。

具体的に言うとOffice 2000/XPのようなクライアント製品にもデータの保存やログデータを記録する為にMicrosoft SQL 2000 Desktop Engine (MSDE)が導入される場合があるという事だ。「SQL Server および MSDE を標的とした SQL Slammer ワームに関する情報」に影響を受ける可能性のある製品がリストアップされているが、該当製品のユーザーがもれなく該当するというわけでないというのが曲者だ。で、取り敢えずリストアップされた製品の如何に関わらず全てのWindowsユーザーはコマンドプロンプトから**「netstat -an」コマンド**を入力して、UDP 0.0.0.0:1434 と表示された行があれば感染の危険性があると思って、対策を講ずる必要がある。具体的な操作手順などはWinセキュリティ虎の穴や「SQL Server および MSDE を標的とした SQL Slammer ワームに関する情報」の「本ワームへの対策」以降を参照の事。

修正プログラムとしては、サーバーにはSQL Server 2000 サービスパック 3を、クライアントにはMS02-061の修正プログラムをオススメする。

また「MS02-039: SQL Server 2000 解決サービスのバッファのオーバーランにより、コードが実行される (Q323875)」ではクライアントの深刻度が「なし」になっている事から当初はマイクロソフトも気付いていなかったと思われるが、事態が深刻になる前に気付き速やかにアドバイザリを出した事は高く評価されよう。身近に感染しちゃったクライアントが出現して気付いたのだとしたらなかなか厳しいものがあるが…

参照

参照

Winセキュリティ虎の穴

マイクロソフトTechNetセキュリティセンター -「SQL Server および MSDE を標的とした SQL Slammer ワームに関する情報」 2003/01/26 -「MS02-061: SQL Server Web タスクで権限が昇格する (Q316333)」に関する要約情報 2002年10月17日 MS02-061 修正プログラム(日本語版インストーラ付) http://download.microsoft.com/download/SQLSVR2000/Patch/ 8.00.0686/W98NT42KMeXP/JA/8.00.0686_jpn_installer.exe
W32/SQLSlammer

昨日活性化した新種のワームは速やかに解析されW32/SQLSlammerという名前でアナウンスされた。このワームは、件のMicrosoft SQL Server 2000の問題を突いてメモリ上にのみ感染し、ネットワークを通じた感染活動を行うがコンピュータ本体に対する破壊活動は行わないのが特徴。また一般ホームユーザーのパソコンに感染する危険性はまず無いと言っていい。

会社などでSQLを導入したサーバーを管理している人はまずファイアウォール等で1434/udpポートを閉鎖してから、SQL Server 2000 サービスパック 3を適用する必要がある。週末の休業日で落としているサーバーも少なくないであろう事から、月曜日に愚かなサーバーが立ち上がってワームが更に活発化する事も考えられるので要注意だ。

感染がメモリ上のみでファイルに及ばないという事から再起動するだけで簡単に駆除する事ができるのだが、ファイルアクセスしか検閲しない現在主流のアンチウィルス系ソフトでは検出されない可能性が高い。特に破壊活動も行わないしサーバーの稼働数が多少下がる週末を狙っている事から、感染対象を一般的に再起動しないサーバーに絞る事により「onメモリな攻撃も場合によっては有効である」事を示したいが為の悪意を持たないコンセプトウィルスではないだろうか?

何はともあれ昨夜はテレビ朝日系、フジテレビ系、日本テレビ系全国ニュースにおいてトップで扱われるなど社会的な関心の高さを思い知らされたが、クライアントまでがターゲットとなったCodeRedと並べて論ずるのはちょっと性急なんじゃないの?情報は正確にね(^_-)。

参照

参照

インターネット セキュリティ システムズ株式会社 -Microsoft SQL Slammer Worm Propagation

Networks Associates -W32/SQLSlammer

ITmedia > エンタープライズ -速報:UDP/1434ポート宛のパケットが急増、新種のワームの可能性も -続報:犯人は「Slammer」――各社が新種のワームを警告

マイクロソフトTechNetセキュリティセンター -MS02-039: SQL Server 2000 解決サービスのバッファのオーバーランにより、コードが実行される (Q323875) 2002年7月25日

1434/udp DDoS attack !!

本日14時半頃から1434/udp(Microsoft-SQL-Monitor)ポートに対するポートスキャンを中心としてトラヒック急増中。ちなみに24時までのbravotouring.com 1434/udpにおける廃棄パケットは249だった。

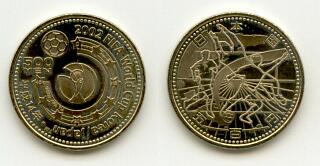
硬貨裏表イメージ

W杯記念500円硬貨

この原因は昨夏明らかになったSQLサーバのバッファオーバーランを狙った新種のワームの増殖行為だと思われる事がISS Security Centerから発表された。なお韓国のネットワークトラブルが同ワームによるものかどうかは不明。いずれにせよインターネットが混雑し始めている事だけは確かなので、ダウンロードに失敗するようならばむやみなリトライは避けた方が良い。

話のついでにklezによる増殖メールも年末から再び活発になってきてるので、転ばぬ先のウィルス駆除ソフトの導入とワクチン更新状況の確認を忘れないように。

さらに話は関係無いが、レジで何気に財布から500円硬貨を取り出して見覚えの無いデザインにビックリ。**「しまった、どこかで500ウォン硬貨を掴まされたか…」**と慌てたのだが、よくよく見るとW杯記念硬貨。3000万枚発行されたらしいがまさか市中に流れて手に入るとは!!。そういえば2000円札も一度宮古島でお釣りに貰っただけだなぁ….。あれってサミット記念紙幣だったっけ!?(笑)

参照

参照

セキュリティホール memo メーリングリスト -[memo:5222] UDP1434へのアタック

ISS Security Center -Microsoft SQL Slammer Worm Propagation

ITmedia Enterprise -SQLサーバに再び深刻なセキュリティホール 2002年7月25日

NIKKEI NET -韓国でインターネットがまひ状態 2003年1月25日

マザーボードMANIAX

昨日、HTMLを書き終えてWebにアップする直前、何気に「Hyperlinks Open in Internet Explorer Instead of in the Default Browser」というサポート情報がリリースされてたので**「Operaに乗換えたばっかりやし、ビンゴやん♪」**と喜び勇んで早速パッチを適用。「ふふふ〜ん」と再起動したところまでは良かったが、なんと久々にブルースクリーンが登場。こうして悲劇の幕が開いた…。

「いや〜ん、パッチ腐ってるんとちゃうか?」と思ったのだが、セーフモードで再起動とかしてたらどんどん状況が悪くなりついにはIDE detectionで固まってBIOS SETUPにも入れないというただならぬ状況に。CPUを交換しても状況は変らなかったので、10月に買替えたばかりのマザーボードGIGABYTEのGA-7VAXP壊れちゃったみたい…最悪だ〜(;_;)

というわけで、今日は昼前に博多駅東のパソコンショップ街へ出掛けてFaithでElite(ECS)のL7VTA(11,770円)を買って帰る。

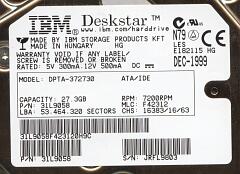
IBM DPTA-37230 1999年12月ハンガリー製

容疑者? IBM DPTA-37230

cookie漏洩問題

久々のセキュリティネタ。

Opera スクリーンショット

Operaのスクリーンショット

Internet Explorerのcookieが漏洩する脆弱性について、昨年12月5日にリリースされたMS02-068: Internet Explorer 用の累積的な修正プログラム(324929)を適用しても2つの問題が未対応である事があきらかに。これによって破壊攻撃を受けたりするような事はないが、通販等を利用した事がある人は最悪クレジットカード番号など個人情報が漏れてしまう可能性もあるので要注意だ。

こういう場合でも「セキュリティindex」→「Internet Explorerの推奨設定」に従って、インターネッゾーンではスクリプトを無効にするゾーン設定にしておけばかなり安全性が高まるのは言うまでも無い。いくら「怪しいページにはアクセスしない」と言っても、asahi.comの画面を構成する全素材がasahi.comのサーバーにあるとは限らない。アクセスする度に変るバナー広告などは広告代理店など別サイトのcgiを参照している事が多く、そういうところに罠を仕掛けられた場合でもゾーン設定をきっちりしておく事により別サイトの動作を制限する事ができるのだ。

なお、対象となるサイトを表示した状態で、ブラウザのアドレスBOXに javascript:document.cookie; と入力すればそのサイトのcookieに保存されている情報を表示する事ができるので、一度確認してみる事をオススメする。ちゃんとした通販系のサイトでは重要なユーザーデータはサイト側のデータベースに保存していてcookieにはユーザーID程度しか保存してないハズ。ユーザーID程度と言えどもamazonで高価な学術書を何冊も買わされるようなイタズラをされたらエライ損害だが…。万が一にもクレジットカードや電話番号と思われる数字が表れるようなおマヌケなサイトとはcookieを削除してバイバイしましょう。

cookieと言えばEUでcookie規制法案が通ったというニュースが1年以上前にあったが、あれからどうなったのだろう?

さて登場当時に乗換えを断念したOperaだが、昨日再インストールして一晩弄くってみたらCSSなどほとんど遜色無く使えそうなのでしばらくOperaをメインにする事に。ただActiveXは動かないから問題無いとして、スクリプト制限とかはできないのかなぁ?Ieのゾーン設定のような。 あと取り敢えず愛用のダウンローダーIrvine対応のプラグインも入れておく。ネイティブ対応してくれれば言う事無しなのだが….。

参照

参照

セキュリティホール memo -■ IEのXSSバグで任意サイトのCookieが漏洩 2003年1月20日 -[memo:4027] Cookieの表示と削除を手軽に 2002年6月2日

slashdot.jp -IEのXSSバグで任意サイトのCookieが漏洩 2003年1月18日 -★回避方法

ITmedia Japan -欧州議会,cookie規制に向けた法案修正を可決 2001年11月14日

Opera

Irvine

ブラウザ見栄えチェック

いい天気になったのに朝の雲に騙されてすっかり出そびれてしまった。明日は雨の予報だし(;_;)。と、腐っていてもしょうがないので、いろいろと改装した後は念の為にInternet Explorer 5.5 SP2以外のブラウザで見栄えをチェック。Ieの6.0 SP1は問題無し。Opera 6.05では"font-size:“が"100%“指定だとデフォルトより微妙に小さなサイズになってたので"normal"指定に変更。

しかしNetscapeの7.01は過去ログの背景が全然表示されなかった。原因は複数cssファイルのオーバーロードがうまく出来てないようなので、デフォルトのcssファイルにわざわざ別クラスを作って同じ見栄えになるように対応したが、他のページでも微妙に見た目の違いがある。4.6から考えるとだいぶまともになったのだがやっぱりNetscapeはオススメできません、という事で逃げよう。

419事件

今朝こんな英文メールが届いた。発信者のstevens_bangura3@libero.itなる輩には何の心当りも無いが、ワームによる自動発信でもなさそうなので、本文をExcite翻訳にかけてざっくり斜め読みすると「1000万ドルの一部を預かって日本でのベンチャービジネスに協力してくれれば全額の10%を謝礼する。」という事だ。発信者は1999年の12月にシエラレオネの反乱軍によって殺されたJohn Banguraの息子であり1000万ドルはその親父の遺産だとか…いろいろもっともらしい事がごちゃごちゃ書いてある。

が、どう見ても胡散臭くよくある詐欺狙いである事は明らか。万が一これが本当だとしてもマネーロンダリングに荷担する事になる危険性もあり、どっちに転んでも国際犯罪に関係する事は疑う余地のないところだ。

そういえばどこかで聞いたような…と思って調べ直すとマスメディアには取り上げられないものの何度かネットで話題に上った国際的詐欺事件、いわゆる419事件に酷似しており、いわゆるウィルスでいう亜種に相当すると思われる。こんなんで引っかかる人がいるの…?とは思うのだが、東京の南アフリカ大使館にも50件を超す相談が寄せられたらしいので、いちお注意喚起を。

参照

参照

Mainichi INTERACTIVE -南アフリカから詐欺メール発信 世界に被害

WORLDNAVI.NET -貴方のMail Boxにも?〜国際詐欺団からの招待状

JETRO 日本貿易振興会 -【注意喚起】国際的詐欺事件(通称419事件)について

みかちゃん

ライセンスフリーな手書き風TrueTypeフォント「みかちゃん」を使って遊んでみる。おんぷのコード(♪)にハートイメージをアサインしてたり、なかなか遊び心のある…ていうか、フリーのてがきTrueTypeフォントってあまりないのでそれだけでも貴重かも。

漢字ははっきり言ってディスプレイ上では読みづらい(プリンタ出力するとアンチエイリアシングでギザギザが無くなり読みやすくなる)域にあるのでWebサイトのメインに使うのは考えモノだが、とりあえず今日の一語一絵はひらがな中心にしてみかちゃんフォントをアサインするようにしてみたけどどうでしょ…かなり雰囲気ちがうような。 うふっ♪、とかかくときもい?(笑)

みかちゃんフォントをインストールすれば今日の一語一絵が女の子の手書き文字風になります。

relays.osirusoft.com 停止?

今日は久々に晴れてツーリング日和…という予報とは裏腹に、どんより曇りで洗濯物すら乾きゃしない….。薄暗かったので寝坊しちゃったというわけだ。

さて、昨日の午後あたりからメール送信に2分以上待たされるようになって???だったのだが、そういえばsslwrapはrebuildしてなかったな…というわけで、さっそくrebuild。しかしOpenSSLの 0.9.7 以降ではSSL_OP_NON_EXPORT_FIRST識別子が無くなったようでコンパイルエラーが発生。取り敢えずs_server.cの471行目を下のように修正してbuild & installする。

471 #ifdef SSL_OP_NON_EXPORT_FIRST
472         if (hack) SSL_CTX_set_options(ctx,SSL_OP_NON_EXPORT_FIRST);
473 #endif /*SSL_OP_NON_EXPORT_FIRST cut for OpenSSL 0.9.7 */

しか〜し、結局症状は変らず。qmail-smtpのログをチェックするとlocalにバウンスしてからが時間かかってるみたいなので、試しにSSL無しのSMTPでやってみるとやっぱり待たされる…。って、あれ? relays.osirusoft.com 止ってないか?というわけでrblsmtpdのチェックから一時的に外してOK。

てことはOpenSSLのupdateは全然関係無かったちゅうことだが、セオリーとしてはrebuildが必要なので、これでいいのだ。

話は変わって今朝ウトロでは今年初めて流氷を観測した模様。いよいよ冬本番っちゅうことやね。

参照

参照

OpenSSL

sslwrap