IT

5月のWindows Update

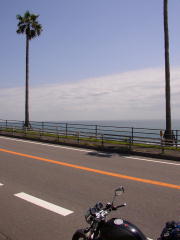
青い海が眩しい

5/3 宮崎市R220にて

Windows 2000に対してリモートからコードが実行される欠陥の1件だけだ。

Windowsエクスプローラーの “Web表示” 機能におけるプレビューフィールドのHTML処理に欠陥がある模様。マイクロソフトでは “Web表示” 機能を使ってなければこの脆弱性の影響は受けないので深刻度を「重要」としているが、確かデフォルトが “Web表示” だったような気がするのでYANO的には【緊急】と考える。

速やかに修正プログラムを適用する事が望ましいが、取り敢えず [ツール] メニューの [フォルダオプション] で[従来のWindowsフォルダを使う]をチェックして “Web表示” 機能を使わないようにする事も有効。

もちろん修正プログラムを適用した上で “Web表示” 機能を使わないようにしておけば万全、磐石である事は言うまでも無い。

参照

日経IT Pro http://itpro.nikkeibp.co.jp/

TechNetセキュリティセンター http://www.microsoft.com/japan/technet/security/

Windows Update http://windowsupdate.microsoft.com/

5月の定例Windows Update

マイクロソフト セキュリティ情報の事前通知によると、2005年5月のセキュリティ情報は1件の模様。

参照

日経IT Pro http://itpro.nikkeibp.co.jp/

TechNetセキュリティセンター http://www.microsoft.com/japan/technet/security/

Windows Update http://windowsupdate.microsoft.com/

ウィルスバスターのトラブル

今頃であれですが、ウィルスバスターに起因したトラブルの続報。ネット家電が当たり前になりつつある昨今、オンライン自動アップデートという便利さの陰に潜んでいるリスクに対する警鐘と捉えるべきだろう。

日経IT Proの記事“トレンドマイクロが24日に再び緊急会見,「XP SP2環境ではテストせず」”によると

だが,パターンファイルと同様に,ユーザーによっては古いバージョンのエンジンを使っている場合がある。このため,複数バージョンのエンジンを使って,パターンファイルをテストする必要がある。ところが,パターンファイル 2.594.00については,古いエンジンでしかテストしなかった。このため,たとえテストを実施していても,Windows XP SP2とエンジン7.5.0および7.5.1の組み合わせで発生する今回の障害は,テストで見つけることはできなかったと考えられる。

という事が明らかになったそうな。

最新版エンジンとの組み合わせは開発フェーズで確認済という前提でポリシーとしてリリース前テストの工程では最新版エンジンでのテストを省いているという事も考えられなくもないが、どちらかというと規定のバリエーションが何らかの要因で実施されなかったと考えるのが自然であり、問題の本質であるどうして漏れる事になったのか?の解明・報告が待たれる。

タイトなスケジュールに追われ、何かにつけて急かされてばかりいるプロジェクトの現状を考えるとまさしく明日は我が身。ゆめゆめ対岸の火事とすることの無い様、肝に命じておきたい。

参照

日経IT Pro http://itpro.nikkeibp.co.jp/

備忘録

uuencode/uudecode が入ってなかったので、インストールメディアのRPMパッケージを

for i in *.i386.rpm; do if rpm -q -l -p $i | grep uudecode; then echo $i; fi done

で検索したところ、sharutils-4.2.1-22.i386.rpm に入っていた。なんでインストールされなかったんだろう…? helpが文字化けしてるのと関係あるのかな?

百道浜Express

阿蘇を望む

4/17 竹田市久住町にて

ちゅうわけで休日出勤。如何にして連休を確実なものにするかという観点での前倒し作戦で、いつも通り9時に出勤した後はまじめに作業をちゃっちゃと片付けて目論見どおり。思ったほどスッキリした青空にならなかったのもしてやったり。

黄砂のせいか?(違う)あまりにCBが汚れていたので、早めの17時に帰宅して久々にチェーンまでしっかり洗車。灯油で洗い見違うようにゴールドの輝きを取り戻したチェーンにしっかりチェーンルブを注して万全だ。

さて朝日新聞、共同通信社、日本経済新聞社、JR東日本などで発生したトラブルはウィルスバスターのアップデートが発端の異常負荷だった模様。ベンダーであるトレンドマイクロのリリースによると

弊社対象製品にて、ウイルスパターンファイル 2.594.00へアップデートした直後からコンピュータのCPUが100%の状態となり、コンピュータの動作が著しく遅くなります。

という事だ。Window XP SP2の場合に限定されるとは言え、最も新しいメジャーな環境なだけに影響は広範囲に広がり、企業のネットワーク・サーバー管理者の中には緊急対応で出勤せざるをえなかった方々も少なくなかったと聞く….。誠に以って御愁傷様である。

23日午前11時頃には問題を修正したパターンファイル2.596.00が公開されているので、これからアップデートする人は大丈夫だ。たぶん。

参照

INTERNET Watch http://internet.watch.impress.co.jp/

ahahi.com http://www.asahi.com/

トレンドマイクロ http://www.trendmicro.com/jp/

サヨナラNifty

ついに@niftyとの退会手続きを実施。ここ数年はさほど活用していなかったものの、もしかして懐かしい人からメールが来るかも…との思いを捨て切れずに月額1,200円を払い続けていたのだが、今ではスパムメールばかりが届くようになった事もあり、TTYの終焉を潮時と理解する事にした。

まだNIFTY-Serveと呼ばれていた1991年12月から数えて13年と5ヶ月。今こうして自分でWebサイトを立ち上げたりしているのはフォーラムやメールで読み書きのイロハを学びそして幅広い交流ができたからこそであり、NIFTY-Serve無くして現在の生活は無かったと言っても過言ではなく、存在意義は非常に大きかった。

そんなNIFTY-Serveが@niftyに移行した時に追従しなかった事で、事実上自分としては卒業していたと言えるのだが、一つの区切りをつけるべく慣れ親しんだIDとも今月末で決別する事にしたわけだ。

最後に今まで13年間の感謝の意を込めて、ありがとうを言いたい。

参照

ニフティ株式会社 http://www.nifty.co.jp/

@nifty http://www.nifty.com/

旧NiftyServe http://www.niftyserve.or.jp/

旧NiftyServe http://www.nifty.ne.jp/

【緊急】Firefoxに攻撃コードが実行される欠陥

Firefoxの 1.0.2 以前に外部から攻撃コードが実行可能な欠陥がある事が報告されている。その問題を含む9つの欠陥を修正した最新版 1.0.3 がリリースされているので、Firefoxユーザーは直ちにアップデートしよう。

すでにMozilla Japanのサイトで公開されているが、アクセスが集中しているらしくて接続しづらい状態が続いているので、窓の杜-Firefoxからダウンロードする事をオススメする。

参照

ITmedia http://www.itmedia.co.jp/

INTERNET Watch http://internet.watch.impress.co.jp/

Mozilla Japan http://www.mozilla-japan.org/

窓の杜 http://www.forest.impress.co.jp/

Winnyに潜む罠

個人情報保護法が施行された事も影響しているのだろうが、この春は情報流出事件の報道が続いている。いずれもP2Pのファイル交換ソフトWinnyに絡んでいる傾向が顕著だが、Winnyそのものに悪意があるわけではない。

とは言うものの、見ず知らずの第三者とファイル交換を行うという仕組みに漏れなくついて回る潜在的なリスクを突いたウィルスが出ただけであり、そういうわけで会社や仕事用のパソコンにファイル交換ソフトを入れている時点で危険に晒されていると言わざるを得ない。安易に使っている人は「タダほど高いものはない」という故事を憶えておくべし。

参照

INTERNET Watch http://internet.watch.impress.co.jp/

ITmedia http://www.itmedia.co.jp/

【緊急】4月のWindows Update

予告どおり8件の更新プログラムがリリースされた。Exchange Serverの問題であるMS08-021と、不正権限昇格とDoS攻撃を受けるMS08-018を除外く、残りの6件がリモートから攻撃コードの実行を許してしまう危険なものだ。

何はともあれ速やかにWindows Update、Office Updateしましょう。もしOffice Updateで失敗する場合は、「Microsoft Word の脆弱性により、リモートでコードが実行される (890169)」から該当するWordのバージョンに一致する修正プログラムをダウンロードして実行すればよい。

ちなみにMS05-016とMS05-017について、マイクロソフトのアナウンスでは**「デフォルトでインストールされるコンポーネントではないので危険性(深刻度)は【重要】レベル」**とされているが、OEM版の導入状況やその他ソフトとの絡みで無意識にインストールされている可能性も否定できないので、個人的にはリモートからコードが実行される問題はすべからく【緊急】レベルに位置付けている。

参照

日経IT Pro http://itpro.nikkeibp.co.jp/

TechNetセキュリティセンター http://www.microsoft.com/japan/technet/security/

Windows Update http://windowsupdate.microsoft.com/

Office Update http://office.microsoft.com/ja-jp/officeupdate/