PHPに「緊急」レベルの脆弱性が発表された。
Wiz ブログより
修正プログラム(パッチ)公開前に「事前準備」を呼び掛けるという、異例の発表の背景は
セキュリティ研究者などによると、脆弱性は「php2shell」と呼ばれ、外部から任意コードを実行できるもの(RCE)とみられている。CVSS(バージョン4.0)はそれぞれ9.2(緊急)。研究者の投稿では、mod_php/php-fpm、WordPress/Laravel/Symfonyなど、さまざまな構成で攻撃が再現するという。
という**リモートコード実行(RCE)**の危険性に加えて、Webサイトで7割ほど、サーバーホストでみるとほぼほぼ100%動いていると言っていいPHPの過去10年間にリリースされたすべてのバージョンが対象となる事から、これまた前例を見ないほど広範囲に影響を与える懸念から来ているようだ。
日本国内でも高市総理がXで異例の要請を行い、各種のネットサービスが緊急メンテを実施するなど、大騒ぎだ。サイト自体ではPHPを使ってない「阿部寛のホームページ」も「@niftyホームページサービス」のサーバ自体はPHP Readyなため、午前2時から緊急メンテナンスが実施された余波で一時停止となったようだ。
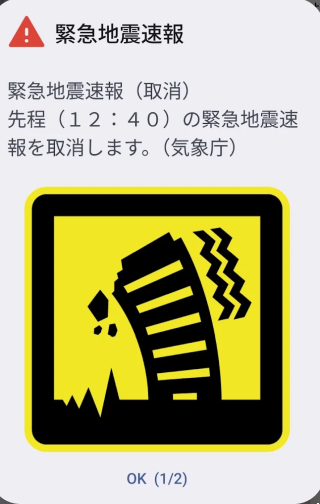
一部の緊急速報メールやエリアメールにも影響が出ているらしく、ソフトバンクと
現在、PHPの脆弱性に対応するために緊急速報メールの緊急メンテナンスを実施しており、“ソフトバンク”、“ワイモバイル”および“LINEMO”のお客さまへの緊急速報メールの配信を停止しています。
メンテナンス中は、緊急速報メールによる緊急地震速報や津波警報、災害・避難情報を受信できませんので、緊急地震速報や避難情報などを受信できる「Yahoo!防災速報(別ウィンドウで開きます)」アプリなどのサービスをご利用いただきますようお願いいたします。
NTTドコモでも
現在、PHPの脆弱性に対応するための予防的なセキュリティ対応として、緊急速報「エリアメール」の一部サービスおよび「どこでも災害・避難情報」の配信を停止し、緊急メンテナンスを実施しております。
なお、気象庁が配信する緊急地震速報、津波警報による緊急速報「エリアメール」の配信は停止いたしません。
少し状況が違っている。また、KDDI(au)及び楽天モバイルは影響ないようだ。
自前環境では2024年にrNoteを卒業してたので、昨日apacheのmod_phpを
$ sudo a2dismod php8.3
$ sudo apache2ctl configtest
$ sudo systemctl restart apache2
とuninstallして口を閉じたあと、今日apt upgradeして8.3.6-0ubuntu0.24.04.13になったのを確認してひと安心。
参照
ITmedia NEWS https://www.itmedia.co.jp/news/
ケータイ Watch https://k-tai.watch.impress.co.jp/
オリコンニュース(ORICON NEWS) https://www.oricon.co.jp/
Ubuntu https://ubuntu.com/blog/
Wiz ブログ https://www.wiz.io/